Wichtige Fakten
EU-Hersteller stehen in Sachen Cybersicherheit vor einer doppelten Herausforderung. Ab Oktober 2024 wird die NIS2-Richtlinie wird Unternehmen in kritischen Branchen – wie beispielsweise der Fertigungsindustrie – dazu verpflichten, strenge Vorschriften in Bezug auf Cyber-Risikomanagement, Reaktion auf Sicherheitsvorfälle und Sicherheit in der Lieferkette. Ab Dezember 2027 wird dann die Gesetz zur Cyber-Resilienz (CRA) wird in Kraft treten und vorschreiben, dass alle digitale Produkte die auf den EU-Markt gebracht werden, erfüllen Robuste Sicherheitsstandards von Grund auf.
Zusammen genommen bedeuten diese Gesetze einen grundlegenden Wandel in der Regulierung der Cybersicherheit in der EU. Hersteller müssen digitale Risiken nun genauso ernst nehmen wie die physische Sicherheit.
Die wichtigsten Punkte auf einen Blick:
- NIS2 gilt für Organisationen in Schlüsselbranchen, darunter auch das verarbeitende Gewerbe.
- Die CRA gilt für alle in der EU verkauften Produkte mit digitalen Elementen.
- NIS2 schreibt eine 24-Stunden-Meldepflicht für Vorfälle sowie risikobasierte Kontrollmaßnahmen vor.
- Die CRA verlangt eine sichere Produktkonzeption und fünf Jahre Sicherheitsunterstützung.
- Ein Verstoß könnte zu Geldstrafen von bis zu 15 Millionen Euro führen.
In diesem Artikel wird erläutert, was diese beiden Gesetze für Hersteller bedeuten, die Industriesoftware einsetzen – und wie sie sich rechtzeitig vor Ablauf der Fristen darauf vorbereiten können.
Inhaltsübersicht
Einhaltung des EU-Gesetzes zur Cyber-Resilienz und NIS2: Ein Leitfaden für industrielle Hersteller
Da die Fertigungsprozesse zunehmend digitalisiert und vernetzt werden, haben die europäischen Regulierungsbehörden zwei wegweisende Maßnahmen zur Stärkung der Cybersicherheit eingeführt: die Gesetz zur Cyber-Resilienz (CRA) und die überarbeitete NIS2-Richtlinie. Diese neuen Vorschriften zielen darauf ab, sowohl die von den Herstellern produzierten Produkte als auch die von ihnen eingesetzten industriellen Systeme zu schützen. Für Hersteller, die industrielle Software (wie beispielsweise die Plattformen von Rockwell Automation) einsetzen, ist das Verständnis und die Einhaltung von CRA und NIS2 nun von entscheidender Bedeutung. Dieser Leitfaden erläutert den Zweck und den Geltungsbereich der einzelnen Gesetze, die damit verbundenen Verpflichtungen sowie die Möglichkeiten, wie Fertigungsunternehmen diese Anforderungen durch solide Cybersicherheits- und Risikomanagementpraktiken erfüllen können.
Was sind CRA und NIS2?
Gesetz zur Cyber-Resilienz (CRA): Die CRA ist eine Verordnung der Europäischen Union, die sich auf die Cybersicherheit von Produkten mit digitalen Elementen konzentriert. Sie führt verbindliche Sicherheitsanforderungen ein, die Hersteller in Hardware und Software integrieren müssen, bevor diese Produkte in der EU verkauft werden dürfen. Im Wesentlichen erweitert die CRA das bekannte CE-Kennzeichnungssystem für Produktsicherheit um eine Cybersicherheitsdimension. Ab 2027 muss jedes “Produkt mit digitalen Elementen” (im Wesentlichen jedes Gerät oder jede Software, die eine Verbindung zu einem anderen Gerät oder Netzwerk herstellen kann) grundlegende Sicherheitsstandards erfüllen, andernfalls darf es nicht auf dem EU-Markt angeboten werden. Die CRA betont Sicherheit durch Design Entwicklung, kontinuierliches Schwachstellenmanagement und transparente Sicherheitsinformationen über den gesamten Lebenszyklus eines Produkts hinweg. Da es sich um eine EU-Verordnung (und nicht um eine Richtlinie) handelt, gilt sie nach einer Übergangsphase unmittelbar in allen Mitgliedstaaten – wobei die wichtigsten Verpflichtungen ab Dezember 2027 in Kraft treten.
NIS2-Richtlinie: NIS2 ist die zweite Richtlinie der EU zur Netz- und Informationssicherheit, die die ursprüngliche NIS-Richtlinie aus dem Jahr 2016 aktualisiert und verschärft. Ihr Schwerpunkt liegt auf der Verbesserung der Cybersicherheitspraktiken auf Organisationsebene für Betreiber wesentlicher und wichtiger Dienste in kritischen Sektoren. NIS2 erweitert den Kreis der erfassten Sektoren erheblich – darunter Fertigung, Chemie, Abfallwirtschaft, Lebensmittel und weitere Branchen – über die traditionell anerkannten kritischen Infrastrukturen wie Energie, Verkehr, Wasser, Gesundheit und digitale Infrastruktur hinaus. Bis Oktober 2024 müssen die EU-Mitgliedstaaten die NIS2-Richtlinie in nationales Recht umsetzen. Unternehmen, die als “wesentliche” oder “wichtige” Einrichtungen Unternehmen, die diesen Gesetzen unterliegen, sind dann verbindlich verpflichtet, Maßnahmen zum Management von Cybersicherheitsrisiken umzusetzen und Cybervorfälle zu melden. NIS2 legt im Wesentlichen höhere Mindeststandards für Cybersicherheit und Governance fest, mit dem Ziel, Sicherheitsverletzungen zu reduzieren und die Widerstandsfähigkeit in kritischen Lieferketten zu verbessern.
Im Rahmen von NIS2 wird ein breites Spektrum von Sektoren abgedeckt. Zu den “wesentlichen Einrichtungen” (Beispiele in Grün) zählen traditionelle kritische Infrastrukturen wie Energie, Verkehr, Gesundheit und Finanzen, während viele Fertigung und Industrie Branchen (Beispiele in Grau) werden als “wichtige Einrichtungen” eingestuft. Beide Kategorien müssen die Sicherheitsanforderungen der NIS2 erfüllen, wobei für wichtige Einrichtungen möglicherweise etwas niedrigere Strafgrenzen gelten.
Warum zwei separate Gesetze? Kurz gesagt, NIS2 befasst sich mit organisatorischer und betrieblicher Sicherheit (und stellt sicher, dass Unternehmen in Schlüsselbranchen gute Cybersicherheit und eine effektive Reaktion auf Vorfälle praktizieren), während die CRA befasst sich mit der Produktsicherheit (und stellt sicher, dass jedes digitale Produkt, das in der EU in Verkehr gebracht wird, von Grund auf cybersicher ist). Beide Bereiche ergänzen sich. Ein produzierendes Unternehmen kann unter die NIS2-Richtlinie als “wichtige Einrichtung” fallen, die verpflichtet ist, Cyberrisiken in ihren Fabriken zu managen, und Möglicherweise muss das Unternehmen auch die CRA-Vorschriften einhalten, wenn es digitale Produkte (wie intelligente Maschinen oder industrielle Steuerungssoftware) für den Markt herstellt oder integriert... Zusammen sorgen diese Initiativen für einen einheitlicheren und umfassenderen Rahmen für die Cybersicherheit in ganz Europa.
Verpflichtungen der Hersteller gemäß dem Gesetz zur Cyber-Resilienz (CRA)
Das Gesetz zur Cyber-Resilienz erlegt folgenden Einrichtungen direkte Verpflichtungen auf: Hersteller von Produkten mit digitalen Elementen um sicherzustellen, dass diese Produkte sowohl vor als auch nach der Auslieferung an die Kunden sicher sind. Zu den wichtigsten Aufgaben im Rahmen der CRA gehören:
- Sichere Produktkonzeption und -entwicklung: Hersteller müssen Produkte so entwerfen und herstellen, dass sie “Sicherheit durch Design und standardmäßig” Grundsätze. Sicherheitsrisiken sollten bereits zu Beginn der Entwicklung berücksichtigt werden. So sollten Produkte beispielsweise standardmäßig über die erforderlichen Zugriffskontrollen, Datenverschlüsselung und Schutzmaßnahmen gegen unbefugten Zugriff verfügen.
- Wesentliche Sicherheitsanforderungen: Das CRA legt eine Reihe wesentlicher Anforderungen an die Cybersicherheit fest (aufgeführt in Anhang I des Gesetzes), die jedes unter den Geltungsbereich fallende Produkt erfüllen muss. Diese umfassen sowohl Sicherheitsmaßnahmen während der Konstruktion und Sicherheit während des Betriebs des Produkts. In der Praxis bedeutet dies, gründliche Risikobewertungen des Produkts und die Umsetzung von Maßnahmen zur Minderung festgestellter Risiken. Auch wenn der Gesetzestext sehr allgemein gehalten ist, sind detaillierte harmonisierte EU-Normen werden derzeit entwickelt, um festzulegen, welche technischen Kontrollmaßnahmen und Prozesse zur Einhaltung der Vorschriften erforderlich sind. Bei industrieller Software oder Geräten werden sich die Hersteller wahrscheinlich auf Normen wie die IEC 62443 (Sicherheit industrieller Steuerungssysteme) oder die ISO 27001 stützen, um diese Anforderungen zu erfüllen.
- Technische Dokumentation und Sicherheitshinweise: Für jedes Produkt müssen die Hersteller umfassende technische Dokumentation und darlegen, wie es die wesentlichen Anforderungen der CRA erfüllt. Diese Dokumentation muss unter anderem Angaben zur Architektur und zu den Konstruktionsdetails des Produkts sowie zur durchgeführten Risikoanalyse enthalten und die Prozesse zum Schwachstellenmanagement vorhanden sein (einschließlich einer Software-Stückliste, auch SBOM genannt). Darüber hinaus müssen Hersteller klare Gebrauchsanweisungen und Sicherheitshinweise zum Produkt. Diese sollten den Kunden erklären, wie sie das Produkt sicher nutzen können – beispielsweise Konfigurationsschritte bei der Installation, die Installation von Sicherheitsupdates sowie Warnhinweise zu unsicheren Nutzungspraktiken. Im Grunde sollte der Nutzer im Rahmen der Dokumentation eine Art “Handbuch zur Cybersicherheit” für das Produkt erhalten.
- Konformitätsbewertung und CE-Kennzeichnung: Bevor ein Produkt in der EU verkauft werden darf, muss der Hersteller eine Konformitätsbewertung um zu überprüfen, ob das Produkt die Anforderungen der CRA erfüllt. Bei den meisten Produkten kann dies im Rahmen einer Selbstbewertung erfolgen, bei der der Hersteller die Konformität intern überprüft (und die Verantwortung dafür übernimmt). Bei bestimmten Produktkategorien mit höherem Risiko ist jedoch eine Überprüfung durch eine unabhängige Stelle erforderlich. benannte Stelle muss die Sicherheit des Produkts vor der Zulassung prüfen oder begutachten. (Zu diesen Kategorien mit hohem Risiko – die in Anhang III/IV der CRA aufgeführt sind – gehören unter anderem industrielle Steuerungssysteme, kritische Netzwerkgeräte, bestimmte IoT-Geräte und andere sensible Produkte, die erhebliche Auswirkungen auf die Sicherheit haben könnten.) Sobald die entsprechende Bewertung abgeschlossen ist, stellt der Hersteller eine EU-Konformitätserklärung und fügt das CE-Kennzeichnung als Erklärung, dass das Produkt alle geltenden Anforderungen erfüllt, einschließlich der Anforderungen an die Cybersicherheit. Dieser Prozess entspricht anderen Produktvorschriften: Die CE-Kennzeichnung umfasst nun neben der Sicherheit auch eine Komponente zur Cybersicherheit.
- Pflege- und Update-Verpflichtungen: Die Einhaltung der Vorschriften ist keine einmalige Angelegenheit bei der Produkteinführung – die CRA schreibt fortlaufende Verpflichtungen vor. Hersteller müssen für ihre Produkte über einen angemessenen Zeitraum Sicherheitsupdates und Support bereitstellen. Tatsächlich sieht das Gesetz mindestens 5 Jahre Sicherheits-Support nach Markteinführung eines Produkts (oder für die voraussichtliche Lebensdauer des Produkts, falls diese kürzer ist). Sicherheitsupdates, die während dieses Supportzeitraums veröffentlicht werden, sollten den Nutzern mindestens 10 Jahre nach der Veröffentlichung. Dadurch wird sichergestellt, dass auch Geräte, die bereits seit langer Zeit im Einsatz sind, gegen neue Bedrohungen aktualisiert werden können. Für Hersteller, die industrielle Software einsetzen, bedeutet dies, die langfristige Verfügbarkeit von Patches einzuplanen und den Support nicht zu früh einzustellen – ein entscheidender Punkt für Fabrikanlagen, deren Lebensdauer oft mehr als ein Jahrzehnt beträgt.
- Offenlegung von Sicherheitslücken und Meldung von Vorfällen: Ein wesentlicher Bestandteil der CRA-Compliance ist ein robustes Verfahren zum Umgang mit Sicherheitslücken. Hersteller müssen eine Möglichkeit schaffen, Sicherheitslücken in ihren Produkten zu melden (z. B. durch die Bereitstellung einer Kontaktstelle, an die Forscher oder Kunden Schwachstellen melden können). Von ihnen wird erwartet, dass sie alle Komponenten ihrer Produkte (einschließlich Softwarebibliotheken von Drittanbietern) auf Schwachstellen überwachen und diese beheben. Wichtig ist, dass, wenn der Hersteller Kenntnis von einer aktiv ausgenutzte Sicherheitslücke im Produkt oder in irgendeinem Vorfall die die Sicherheit des Produkts erheblich beeinträchtigen, sind sie verpflichtet, die Behörden zu benachrichtigen. Gemäß der CRA müssen Hersteller solche Probleme über ein EU-Portal (das von der ENISA betrieben wird) melden. “ohne unnötige Verzögerung” – mit einem Anfangs- Frühwarnung innerhalb von 24 Stunden der Entdeckung sowie einen ausführlicheren Bericht innerhalb von 72 Stunden. Wird beispielsweise eine Schwachstelle in einer industriellen Steuerungssoftware entdeckt, die von Angreifern in der Praxis ausgenutzt wird, muss der Hersteller dieser Software die Aufsichtsbehörden innerhalb eines Tages benachrichtigen. Diese Meldepflichten zwingen die Hersteller dazu, bei der Bewältigung von Cyberbedrohungen für ihre Produkte transparent und schnell zu handeln.
Die Nichteinhaltung der CRA kann zu folgenden Folgen führen: harte Strafen, was zeigt, wie ernst die EU die Produktsicherheit nimmt. Die Aufsichtsbehörden können bei schwerwiegenden Verstößen Geldbußen von bis zu 15 Millionen Euro oder 2,51 TP3T des weltweiten Jahresumsatzes (je nachdem, welcher Betrag höher ist) verhängen. Kurz gesagt: Hersteller von Industrieprodukten müssen Cybersicherheit als zentralen Bestandteil der Produktqualität betrachten – vom ersten Entwurf bis hin zum langfristigen Support –, um die Anforderungen der CRA zu erfüllen.
Verpflichtungen der Hersteller gemäß NIS2
Wenn Ihr Fertigungsunternehmen als wesentliche oder wichtige Einheit, werden Sie im Rahmen der Richtlinie mit einer Vielzahl von Verpflichtungen in den Bereichen Cybersicherheits-Governance und Risikomanagement konfrontiert sein. Bei NIS2 geht es darum, sicherzustellen, dass Unternehmen, die kritische Betriebsabläufe betreiben (darunter viele in Lieferketten der Fertigungsindustrie), grundlegende Best Practices einhalten. Zu den wichtigsten Anforderungen gehören:
- Ein Programm zum Management von Cybersicherheitsrisiken einführen: NIS2 verpflichtet Unternehmen dazu, “geeignete und verhältnismäßige Risikomanagementmaßnahmen umsetzen” um Cyberbedrohungen zu bekämpfen. In der Praxis beginnt dies mit der Durchführung regelmäßiger Risikoanalysen Ihrer Informationssysteme und industriellen Steuerungssysteme. Auf der Grundlage dieser Risikobewertungen müssen Unternehmen Sicherheitsrichtlinien und -kontrollen einführen, um die identifizierten Risiken zu mindern. Für einen Hersteller könnte dies bedeuten, das Risiko eines Malware-Ausbruchs in den Netzwerken der Fertigungsanlage zu bewerten und anschließend Schutzmaßnahmen (wie Netzwerksegmentierung oder aktualisierte Antivirenprogramme auf HMIs) zu ergreifen, um dieses Risiko zu verringern.
- Grundlegende Sicherheitsmaßnahmen: Artikel 21 der NIS2-Richtlinie legt eine Reihe von Mindestmaßnahmen fest, die die betroffenen Stellen umsetzen müssen. Dazu gehören:
1) Sicherheitsrichtlinien und -verfahren auf der Grundlage einer Risikoanalyse – z. B. dokumentierte Prozesse zur Gewährleistung der Sicherheit von OT-Systemen.
2) Vorfallsbearbeitung – über die Fähigkeit verfügen, Vorfälle zu erkennen, zu melden und darauf zu reagieren. Dies bedeutet, einen Plan zur Reaktion auf Cyberangriffe oder Sicherheitsverletzungen sowie interne Übungen zur Bewältigung von Ransomware- oder ICS-Malware-Szenarien zu erstellen.
3) Krisenmanagement und Geschäftskontinuität – Maßnahmen, die sicherstellen sollen, dass das Unternehmen den Betrieb wiederherstellen und die kritische Produktion aufrechterhalten kann, falls ein Cybervorfall zu einer Unterbrechung führt. Dazu gehören beispielsweise Notfallpläne für den manuellen Betrieb bestimmter Prozesse bei einem Ausfall der Steuerungssysteme sowie regelmäßige Sicherungen der Produktionsdaten.
4) Sicherheit in der Lieferkette – Maßnahmen zur Bewertung und Absicherung der Lieferkette, einschließlich einer Cybersicherheits-Due-Diligence-Prüfung bei Lieferanten und der Sicherstellung, dass Ihre Anbieter (wie Softwareanbieter oder Gerätehersteller) angemessene Cybersicherheitspraktiken befolgen. Wir gehen im Folgenden näher darauf ein.
5) Sicherheit von Netzwerken und Informationssystemen – technische Maßnahmen zur Absicherung von Netzwerken und Systemen, wie beispielsweise Firewalls, Einbruchserkennung, sichere Konfigurationen und Systemüberwachung. In einer OT-Umgebung könnte dies die Isolierung industrieller Netzwerke vom Internet, die Verwendung von Whitelists für Software auf Steuerungsgeräten sowie die Absicherung der Konfigurationen von SPS- und SCADA-Systemen umfassen.
6) Reaktion auf Vorfälle und Krisenkommunikation – klar definierte Verfahren zur Benachrichtigung betroffener Parteien und Aufsichtsbehörden über Vorfälle. NIS2 schreibt strenge Fristen für die Meldung von Vorfällen: Die Aufsichtsbehörden müssen innerhalb von 24 Stunden nach Feststellung eines schwerwiegenden Cybervorfalls informiert werden; innerhalb von 72 Stunden ist ein detaillierter Bericht und innerhalb eines Monats eine abschließende Bewertung vorzulegen. Die Hersteller müssen darauf vorbereitet sein, diese Fristen einzuhalten, was unter Umständen die Einrichtung einer Rund-um-die-Uhr-Überwachung oder die Hinzuziehung externer Cybersicherheitspartner erfordern kann, um Vorfälle schnell zu erkennen und zu melden.
7) Cyberhygiene und Schulungen – NIS2 erkennt an, dass Technologie allein nicht ausreicht; Unternehmen müssen gute Praktiken der Cyberhygiene fördern und regelmäßige Schulungen zur Cybersicherheit für ihre Mitarbeiter durchführen. So sollten beispielsweise Mitarbeiter in Fabriken darin geschult werden, Phishing-E-Mails zu erkennen oder USB-Geräte sicher zu verwenden, um zu verhindern, dass Malware in industrielle Steuerungssysteme gelangt.
8) Datensicherheit und Verschlüsselung – die Wahrung der Vertraulichkeit und Integrität von Daten durch Maßnahmen wie Verschlüsselung und sichere Datenspeicherung.
9) Zugriffskontrollen und Identitätsmanagement – verbesserte Identifizierungs- und Authentifizierungsmaßnahmen, d. h. strenge Passwortrichtlinien, Multi-Faktor-Authentifizierung für den Fernzugriff und eine ordnungsgemäße Verwaltung der Benutzerzugriffe auf kritische Systeme.
10) Sicherheit im Personalwesen – Personalrichtlinien, wie beispielsweise Hintergrundüberprüfungen für Mitarbeiter in sensiblen Positionen und Anforderungen an das Sicherheitsbewusstsein.
- Benennung von Sicherheitsbeauftragten: NIS2 schreibt vor, dass Organisationen eine oder mehrere Personen offiziell benennen müssen, die für die Einhaltung der Vorschriften und den Kontakt mit den Behörden zuständig sind. Unternehmen müssen möglicherweise Registrieren bei ihrer nationalen Regulierungsbehörde und als Ansprechpartner für die Kommunikation im Rahmen der NIS2 fungieren. Für produzierende Unternehmen, die in mehreren EU-Ländern tätig sind, kann dies komplex sein – möglicherweise müssen Sie sich in jedem Land registrieren lassen, in dem Sie wesentliche Geschäftstätigkeiten ausüben, da der Grundsatz der “Hauptniederlassung” (Registrierung in einem einzigen Land) bei verteilten Produktionsstandorten nicht immer gilt.
- Meldung und Bearbeitung von Vorfällen: Wie bereits erwähnt, ist eine wesentliche Änderung bei NIS2 die enge Fristen für die Meldung von Vorfällen. Jeder schwerwiegende Cybervorfall (der zu erheblichen Betriebsstörungen oder finanziellen Verlusten führt oder andere Einrichtungen betrifft) muss der zuständigen Behörde innerhalb von 24 Stunden der Erkennung. In der Regel sind innerhalb von 72 Stunden weitere Aktualisierungen (ein detaillierter Vorfallsbericht) sowie innerhalb eines Monats ein abschließender Nachbericht erforderlich. Das bedeutet, dass Hersteller über interne Prozesse verfügen müssen, um Cybersicherheitsvorfälle (sei es im IT- oder OT-Bereich) umgehend an ihr Incident-Response-Team sowie an die Rechts- und Compliance-Abteilungen weiterzuleiten. Es ist zudem ratsam, Kontakte zu Ihrem nationalen CSIRT (Computer Security Incident Response Team) zu pflegen, um dort Beratung einzuholen. Über die Meldung hinaus, wirksame Reaktion ist von entscheidender Bedeutung – NIS2 verpflichtet Unternehmen dazu, Vorfälle so zu bewältigen, dass die Auswirkungen auf die gesamte Lieferkette so gering wie möglich gehalten werden. Wenn beispielsweise ein Ransomware-Angriff eine wichtige Produktionsstätte trifft, müssen Sie nicht nur die Aufsichtsbehörden informieren, sondern möglicherweise auch wichtige nachgelagerte Kunden oder Partner benachrichtigen, insbesondere wenn Sie andere NIS2-regulierte Branchen wie das Gesundheitswesen oder den Energiesektor beliefern. NIS2 fördert die Auffassung, dass Cybersicherheit eine gemeinsame Verantwortung innerhalb miteinander verbundener Lieferketten ist.
- Koordination der Lieferkette: In diesem Zusammenhang erwartet NIS2 bei Cybervorfällen mehr Transparenz und Zusammenarbeit entlang der Lieferkette. Hersteller, die tief in die Lieferketten anderer Unternehmen eingebunden sind, sollten damit rechnen, dass “Flow-down”-Verpflichtungen – Wichtige Kunden könnten Vertragsklauseln aufnehmen, die ihre Lieferanten dazu verpflichten, sie unverzüglich über Verstöße zu informieren und bei der Reaktion auf Vorfälle zusammenzuarbeiten. Daher ist die Verbesserung Ihrer eigenen Fähigkeiten zur Reaktion auf Vorfälle (einschließlich Kommunikationsplänen, die Lieferanten und Kunden einbeziehen) Teil der NIS2-Konformität.
- Aufsicht und Sanktionen: NIS2 sieht wirksame Durchsetzungsmaßnahmen vor. Nationale Regulierungsbehörden werden die Einhaltung der Vorschriften überwachen, und die Nichteinhaltung der NIS2-Verpflichtungen kann zu Geldbußen von bis zu 10 Millionen Euro oder 2% des weltweiten Jahresumsatzes für systemrelevante Unternehmen (und bis zu 7 Millionen Euro oder 1,41 TP3T für wichtige Unternehmen). In einigen Fällen kann die Geschäftsleitung für die Nichteinhaltung der Vorschriften zur Verantwortung gezogen werden. Der Reputationsschaden, der durch die öffentliche Anprangerung eines schwerwiegenden Cybersicherheitsverstoßes entsteht, ist ein weiterer starker Anreiz zur Einhaltung der Vorschriften. Insgesamt ist Cybersicherheit für Hersteller nicht mehr nur eine “bewährte Praxis” – sie ist eine gesetzliche Anforderung mit konkreten Konsequenzen bei Fahrlässigkeit.
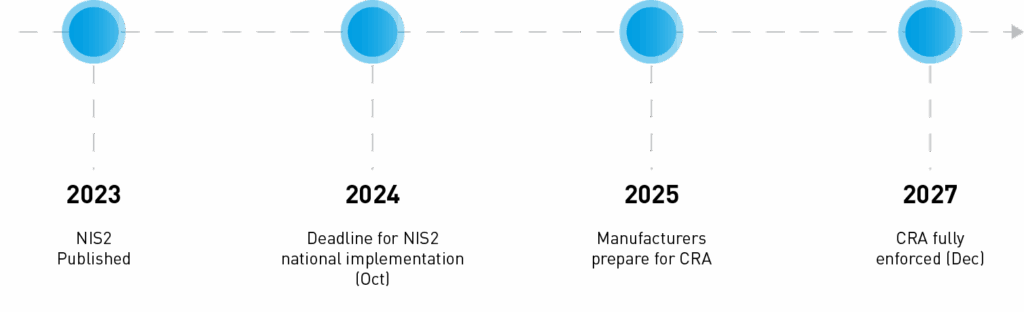
Wichtige Vorgehensweisen im Bereich Cybersicherheit und Risikomanagement zur Einhaltung gesetzlicher Vorschriften
Für Hersteller, die industrielle Software und Systeme einsetzen, mag die Einhaltung der CRA- und NIS2-Vorschriften zunächst einschüchternd wirken. Die erforderlichen Kernmaßnahmen stehen jedoch im Wesentlichen im Einklang mit einem guten Cybersicherheitsmanagement, das viele Unternehmen bereits praktizieren. Hier sind die wichtigsten Schritte und bewährten Verfahren zur Einhaltung dieser Vorschriften:
- Ein Sicherheitskonzept einführen: Die Nutzung etablierter Rahmenwerke für Cybersicherheit kann als Leitfaden für die Einhaltung von Vorschriften dienen. Viele Hersteller halten sich bereits an Standards wie ISO/IEC 27001 (Informationssicherheitsmanagement) oder das NIST-Cybersicherheits-Framework für ihre IT-/OT-Systeme. Diese können als “Sprungbrett” dienen, um die NIS2-Anforderungen zu erfüllen. Ebenso können Normen für industrielle Steuerungssysteme wie IEC 62443 bieten Anleitungen zur Absicherung von Steuerungsnetzwerken und Produktentwicklungszyklen. Ein guter Ausgangspunkt ist es, Ihre bestehenden Sicherheitsmaßnahmen mit den Vorgaben der NIS2 abzugleichen.. So regelt beispielsweise die Norm IEC 62443-3-3 die Netzwerksegmentierung und Zugriffskontrolle für ICS – und unterstützt damit direkt die NIS2-Vorgaben für sichere Netzwerk- und Informationssysteme. Wenn Sie über ein nach ISO 27001 zertifiziertes ISMS (Informationssicherheits-Managementsystem) verfügen, sind bereits viele Governance-Komponenten vorhanden; Sie sollten jedoch darauf vorbereitet sein, dieses zu erweitern (die Kontrollmaßnahmen von NIS2 sind spezifischer und decken umfassendere Bereiche der Organisation ab als ISO 27001 allein).
- Sichern Sie Ihre OT-Infrastruktur: Hersteller sollten die Sicherheit von OT-Umgebungen – also industriellen Steuerungssystemen, SCADA-Systemen und vernetzten Geräten in der Fertigung – bewerten und verbessern. Dazu gehören Maßnahmen wie: die Implementierung einer Netzwerksegmentierung zwischen IT und OT, um die Ausbreitung von Angriffen einzudämmen, die Aktualisierung oder Isolierung von Altsystemen, die sich nicht ohne Weiteres patchen lassen, der Einsatz von Firewalls/IPS an den Perimetern der Steuerungssysteme sowie die Gewährleistung einer starken Authentifizierung für den Fernzugriff auf Maschinen. Viele OT-Netzwerke verfügen über ältere Geräte, die nicht unter Berücksichtigung der Cybersicherheit konzipiert wurden, weshalb kompensierende Kontrollmaßnahmen wichtig sind. Investitionen in moderne Sicherheitsüberwachung für den OT-Bereich (z. B. Tools zur Erkennung von Anomalien in industriellen Netzwerken) können dazu beitragen, die NIS2-Anforderung zur Erkennung von Vorfällen in Echtzeit zu erfüllen.
- Regelmäßige Risikobewertungen und Audits: Sowohl NIS2 als auch die CRA legen Wert auf einen risikobasierten Ansatz. Führen Sie regelmäßige Bewertungen der Cybersicherheitsrisiken durch, die sowohl Ihre Unternehmens-IT-Systeme als auch Ihre Fabriksteuerungssysteme abdecken. Ermitteln Sie, wo die größten Bedrohungen liegen (Ransomware, Missbrauch durch Insider, Angriffe auf die Lieferkette usw.), und bewerten Sie die potenziellen geschäftlichen Auswirkungen (z. B. Produktionsausfälle, Sicherheitsrisiken, Diebstahl geistigen Eigentums). Nutzen Sie diese Bewertungen, um Prioritäten für Sicherheitsverbesserungen zu setzen. Ziehen Sie darüber hinaus Audits durch Dritte in Betracht oder Penetrationstests Ihrer Netzwerke und Produkte. Bei Produkten mit hohem Risiko kann die CRA unter Umständen externe Tests bzw. Zertifizierungen vorschreiben. Beginnen Sie daher bereits jetzt damit, strenge Sicherheitstests in Ihren Produktentwicklungszyklus zu integrieren. Bei Ihren Anlagensystemen kann eine OT-Cybersicherheitsbewertung Lücken im Vergleich zu Best Practices oder Standards aufzeigen – viele Lösungsanbieter (darunter Rockwell Automation und andere) bieten Dienstleistungen an, die Sie dabei unterstützen.
- Sichere Entwicklung und Wartung von Software: Wenn Sie Software (oder Hardware mit Software) als Teil Ihrer Produkte oder Prozesse entwickeln, sollten Sie Methoden für einen sicheren Entwicklungslebenszyklus anwenden. Das bedeutet, dass Sie Bedrohungsmodellierung, Standards für sicheres Programmieren, Code-Reviews und Sicherheitstests in Ihren Entwicklungsprozess integrieren. Stellen Sie sicher, dass Ihre Entwicklerteams im Bereich Cybersicherheit geschult sind. Richten Sie ein Prozess zum Schwachstellenmanagement um Schwachstellen in Ihrer Software oder Firmware (einschließlich eventuell verwendeter Open-Source-Komponenten) über den gesamten Lebenszyklus des Produkts hinweg zu erfassen und zu beheben. Führen Sie beispielsweise ein Verzeichnis der Bibliotheken von Drittanbietern in jeder Anwendung (eine SBOM) und abonnieren Sie Schwachstellenwarnungen für diese, damit Sie Komponenten umgehend patchen oder aktualisieren können, falls eine neue CVE auftritt. Diese Vorgehensweisen tragen nicht nur zur Einhaltung der produktbezogenen Vorschriften der CRA bei, sondern verringern auch das Risiko von Vorfällen, die eine NIS2-Meldung auslösen würden.
- Planung der Reaktion auf Vorfälle: Erstellen und regelmäßig aktualisieren Sie einen Notfallplan der sowohl IT- als auch OT-Vorfälle abdeckt. Dieser sollte klare Rollen und Kommunikationsabläufe für die Erkennung, Analyse, Eindämmung und Bewältigung von Cybervorfällen enthalten. Da bei NIS2 der Schwerpunkt auf einer zeitnahen Meldung liegt, sollten Sie in Ihren Plan Richtlinien aufnehmen, wann und wie Aufsichtsbehörden und gegebenenfalls Kunden/Lieferanten zu benachrichtigen sind. Führen Sie (mindestens einmal jährlich) Simulationsübungen oder Trainings durch, um die Einsatzbereitschaft Ihres Teams zu testen, einschließlich Szenarien wie einem Ransomware-Angriff, der die Produktion zum Erliegen bringt, oder einer Malware-Infektion in einem SPS-Netzwerk. Das Ziel besteht darin, Schwachstellen in Ihrer Reaktion zu identifizieren (z. B. unklare Entscheidungsbefugnisse oder technische blinde Flecken bei der Erkennung) und diese zu beheben, bevor ein echter Vorfall eintritt.
- Schulungen und Sensibilisierung für Cybersicherheit: Der Mensch ist oft das schwächste Glied. Schulen Sie Ihre Mitarbeiter – nicht nur das Büropersonal, sondern auch Ingenieure und Bediener in der Produktion – in grundlegender Cyberhygiene und machen Sie ihnen ihre Rolle für die Sicherheit bewusst. Dazu könnten kurze Informationsgespräche zum Thema Phishing, Richtlinien zum Verzicht auf private USB-Sticks an Industriemaschinen sowie die Ermutigung zur Meldung verdächtiger Aktivitäten gehören. Schaffen Sie eine Kultur, in der Sicherheit und Schutz Hand in Hand gehen, sodass die Einhaltung von Cybersicherheitsverfahren (wie Zugriffskontrolle, Protokolle für Software-Updates usw.) als wesentlicher Bestandteil für einen sicheren und effizienten Betrieb angesehen wird.
- Führung und Engagement der Führungskräfte: Stellen Sie sicher, dass die Unternehmensleitung in die Cybersicherheits-Governance eingebunden ist. Gemäß NIS2 muss die Unternehmensleitung Verantwortung übernehmen. Informieren Sie daher die Führungskräfte und den Vorstand über die neuen gesetzlichen Anforderungen und das Cyber-Risikoprofil des Unternehmens. Richten Sie, falls noch nicht vorhanden, einen funktionsübergreifenden Cybersicherheitsausschuss ein – unter Einbeziehung von IT- und OT-Ingenieuren, Produktionsleitern und Compliance-Beauftragten –, um die Maßnahmen zur Einhaltung von NIS2 und CRA zu überwachen. Die Unterstützung durch die oberste Führungsebene trägt dazu bei, die erforderlichen Budgets zu sichern und Richtlinien abteilungsübergreifend durchzusetzen. Cyberresilienz sollte Teil der strategischen Ziele des Unternehmens sein und nicht nur ein IT-Thema.
Durch die Umsetzung dieser Maßnahmen erfüllen Hersteller nicht nur die Compliance-Anforderungen von CRA und NIS2, sondern verbessern auch ihre Sicherheitslage nachhaltig. Eine solide Grundlage im Bereich Cybersicherheit erleichtert die Bewältigung der von den Aufsichtsbehörden geforderten Audits, Dokumentationen und Nachweise erheblich und verringert vor allem die Wahrscheinlichkeit von Cybervorfällen sowie deren Auswirkungen auf das Unternehmen.
Überlegungen zur Sicherheit in der Software-Lieferkette
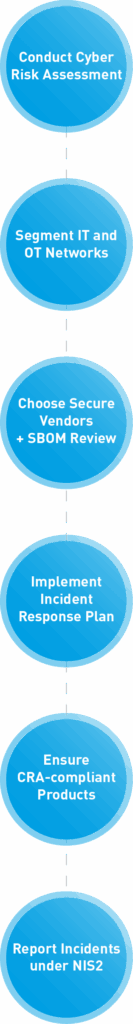
Moderne Hersteller sind auf komplexe digitale Lieferketten angewiesen – von der industriellen Steuerungssoftware von Unternehmen wie Rockwell Automation über Open-Source-Bibliotheken in kundenspezifischen Anwendungen bis hin zu Cloud-Diensten, die den Fabrikbetrieb unterstützen. Sowohl die CRA als auch die NIS2 rücken folgende Aspekte in den Fokus: Sicherheit der Lieferkette, was bedeutet, dass Hersteller Maßnahmen ergreifen müssen, um sicherzustellen, dass die von ihnen genutzten (oder in ihre Produkte integrierten) Softwareprogramme und Systeme von Drittanbietern vertrauenswürdig und sicher sind.
Unter NIS2, … ist die Sicherheit der Lieferkette ausdrücklich eine der erforderlichen Risikomanagementmaßnahmen. Unternehmen müssen die Cybersicherheit ihrer wichtigsten Lieferanten und Dienstleister bewerten. In der Praxis könnte dies die Durchführung von Sicherheitsfragebögen oder -audits bei Lieferanten, die Forderung nach bestimmten Zertifizierungen oder Standards seitens der Lieferanten sowie die Aufnahme von Klauseln in Verträge beinhalten, die die Lieferanten dazu verpflichten, ein hohes Maß an Cybersicherheit aufrechtzuerhalten und Vorfälle unverzüglich zu melden. Wenn Sie beispielsweise für den Fernsupport Ihrer Geräte auf ein externes Unternehmen zurückgreifen, sollten Sie sicherstellen, dass dieses strenge Authentifizierungs- und Netzwerksicherheitskontrollen befolgt, da dessen Schwachstellen zu einer Sicherheitslücke bei Ihnen führen könnten.
Die Gesetz zur Cyber-Resilienz, trägt hingegen dazu bei, die Sicherheit der Lieferkette aus Produktsicht zu gewährleisten. Es verpflichtet Hersteller dazu, die Sicherheit aller Komponenten von Drittanbietern in ihren Produkten zu berücksichtigen (daher die Anforderung, eine SBOM zu führen und einen Prozess zum Schwachstellenmanagement zu unterhalten). Wenn Sie als Maschinenbauer industrielle Software oder Steuerungen eines anderen Anbieters integrieren, müssen Sie eng mit diesen Lieferanten zusammenarbeiten. Stellen Sie sicher, dass Ihre Lieferanten (z. B. Anbieter von Automatisierungssoftware) Ihnen aktuelle SBOMs zur Verfügung stellen können, in denen die Bibliotheken und Abhängigkeiten ihrer Software aufgeführt sind – dies ist für Ihre technische Dokumentation und für die Nachverfolgung von Schwachstellen von entscheidender Bedeutung. Möglicherweise sollten Sie auch überprüfen, ob Ihre Lieferanten sichere Entwicklungsstandards befolgen oder entsprechende Zertifizierungen durchlaufen haben (beispielsweise verfügen einige Anbieter von industriellen Steuerungssystemen möglicherweise über eine Zertifizierung nach IEC 62443-4-1 für ihren sicheren Entwicklungslebenszyklus). Die Verwendung von Komponenten, die selbst CRA-konform sind, wird Ihre Arbeitslast verringern. Tatsächlich besteht ein Vorteil des marktorientierten Ansatzes der CRA darin, dass im Laufe der Zeit alle in der EU erhältlichen Produkte grundlegende Cybersicherheitskriterien erfüllen sollten, wodurch das Risiko sinkt, dass das unsichere Produkt eines Anbieters zu Ihrem Problem wird.
Koordinierte Offenlegung von Sicherheitslücken ist ein weiterer wichtiger Aspekt. Hersteller sollten Kanäle einrichten, um Informationen über Sicherheitslücken sowohl mit Lieferanten als auch mit Kunden auszutauschen. Wird eine Sicherheitslücke in einer Komponente entdeckt (beispielsweise in einer häufig verwendeten SPS-Firmware), sollten Lieferanten und Anlagenbetreiber miteinander kommunizieren, damit Korrekturen zügig umgesetzt werden können. Die CRA wird dies auf Herstellerseite durchsetzen, indem sie Programme zur Offenlegung von Sicherheitslücken und die zeitnahe Veröffentlichung von Patches vorschreibt. Gleichzeitig ermutigt die Betonung der Zusammenarbeit durch NIS2 Unternehmen dazu, sich Informationsaustauschgruppen oder ISACs (Information Sharing and Analysis Centres) für ihre Branche anzuschließen. So könnte ein Hersteller beispielsweise an einem branchenweiten Cybersicherheits-Austausch teilnehmen, um Frühwarnungen über Bedrohungen in der Lieferkette (wie manipulierte Software-Updates oder kompromittierte Komponenten) zu erhalten und Erkenntnisse aus eigenen Vorfällen weiterzugeben.
In der Praxis kann die Verbesserung der Sicherheit in der Lieferkette Maßnahmen wie die folgenden umfassen: das Führen eines Bestandsverzeichnisses aller Software- und Hardware-Ressourcen in Ihren Einrichtungen (damit Sie wissen, welche Patches erforderlich sind, wenn neue Schwachstellen auftreten), die Überprüfung der Softwareintegrität (mithilfe digitaler Signaturen und Hash-Werte für Software-Updates, um Manipulationen zu verhindern) sowie die Bewertung des Sicherheitsreifegrads neuer Lieferanten im Rahmen der Beschaffung. Ziehen Sie außerdem eine Cyber-Risiko-Versicherung oder vertragliche Vereinbarungen in Betracht, die Vorfälle in der Lieferkette abdecken, da diese im Falle einer durch einen Lieferanten verursachten Sicherheitsverletzung Ressourcen bereitstellen können.
Letztendlich ist eine Kette nur so stark wie ihr schwächstes Glied. Da NIS2 und CRA den Schwerpunkt gleichermaßen auf die Lieferkette legen, müssen Hersteller über den eigenen Tellerrand hinausblicken und mit Partnern zusammenarbeiten, um die Sicherheit auf breiter Front zu verbessern. Indem Sie hohe Standards an Ihre Lieferanten stellen und Ihren Kunden als zuverlässiger Partner zur Seite stehen, stärken Sie die Widerstandsfähigkeit des gesamten Fertigungsökosystems.
Beispiele und bewährte Verfahren von Branchenführern
Führende Anbieter von Industrietechnologie und zukunftsorientierte Hersteller haben bereits damit begonnen, sich an diese neuen Vorschriften anzupassen, und liefern damit Beispiele dafür, wie die Einhaltung der Vorschriften in die Praxis umgesetzt werden kann:
- Der Ansatz von Rockwell Automation: Als bedeutender Anbieter von Industriesoftware und Steuerungssystemen hat sich Rockwell Automation proaktiv mit der NIS2-Richtlinie auseinandergesetzt und Vorbereitungen für die CRA getroffen. Rockwell rät Herstellern dazu, bestehende Cybersicherheits-Rahmenwerke nutzen (wie NIST CSF, IEC 62443, ISO 27001), um die NIS2-Konformität zu beschleunigen. Sie empfehlen einen schrittweisen Ansatz: Überprüfung der aktuellen Sicherheitspraktiken, Abgleich mit den NIS2-Lücken, anschließende Entwicklung eines Plans sowie Einführung der erforderlichen Technologien und Richtlinien. Ein solches strukturiertes Programm trägt dazu bei, dass nichts übersehen wird. Rockwell betont zudem, dass eine Verbesserung der OT-Sicherheit bereits jetzt “eine zügige Umsetzung künftiger Vorschriften wie des EU-Gesetzes zur Cyber-Resilienz”. Mit anderen Worten: Wenn Sie den allgemeinen Reifegrad Ihrer Organisation im Bereich Cybersicherheit erhöhen (beispielsweise durch die Segmentierung von Netzwerken, die Durchsetzung der Multi-Faktor-Authentifizierung und die Einführung einer kontinuierlichen Überwachung in Ihren Werken), erfüllen Sie nicht nur die NIS2-Anforderungen, sondern sind auch bestens vorbereitet, wenn die CRA-Produktanforderungen in Kraft treten.
- Sicherheitsorientierte Produktentwicklung: Einige Industrieanbieter haben sichere Entwicklungslebenszyklusmodelle eingeführt, die Standards wie der IEC 62443-4-1 (für Produktsicherheit) entsprechen. So könnte beispielsweise ein Antriebshersteller oder SPS-Anbieter Bedrohungsmodellierung und umfangreiche Fuzz-Tests in seine Produktentwicklung integrieren. Hersteller, die solche Produkte beziehen, profitieren davon, da diese Produkte mit größerer Wahrscheinlichkeit bereits ab Werk die CRA-Anforderungen erfüllen. Achten Sie bei der Bewertung von Lieferanten auf Anzeichen für dieses Engagement – z. B. wenn Anbieter Cybersicherheitsleitfäden für ihre Produkte veröffentlichen, zeitnahe Firmware-Patches bereitstellen oder für bestimmte Geräte eine EU-Cybersicherheitszertifizierung erhalten haben. Die Zusammenarbeit mit seriösen, sicherheitsbewussten Lieferanten ist ein praktischer Weg, um den Compliance-Aufwand auf Ihrer Seite zu verringern.
- Incident Response in der Praxis: Die Bedeutung der Bestimmungen zur Vorfallbewältigung in der NIS2-Richtlinie wird durch Fälle aus der Praxis verdeutlicht. Als Norsk Hydro (ein großer Aluminiumhersteller) im Jahr 2019 Opfer eines Ransomware-Angriffs wurde, musste das Unternehmen auf manuellen Betrieb umstellen, um die Produktion aufrechtzuerhalten, und entschied sich bekanntlich für Transparenz hinsichtlich des Vorfalls, wofür es Lob für seinen Umgang mit der Situation erhielt. Genau diese Art der Vorsorge – Offline-Alternativen und klare Kommunikation – ist es, was die Aufsichtsbehörden sehen wollen. Vor kurzem zwang ein Cyberangriff im Jahr 2024 auf einen Batteriehersteller (Varta) mehrere Werke zur Stilllegung. Diese Ereignisse unterstreichen, warum NIS2 nun auch Hersteller einbezieht: Störungen in der Fertigung können sich auf andere kritische Sektoren auswirken. Als bewährte Vorgehensweise aktualisieren Unternehmen ihre Geschäftskontinuitätspläne, um speziell auf Cybersicherheitsszenarien einzugehen (z. B. durch die Bevorratung kritischer Ersatzteile für den Fall, dass die digitale Bestellung ausfällt, oder durch manuelle Ausfallsicherungen für wichtige Produktionsschritte).
- Integration von Produktsicherheit und Betriebssicherheit: Die Schnittpunkt von CRA und NIS2 Dies gilt insbesondere für Hersteller von Hightech-Industrieprodukten. Nehmen wir ein Unternehmen, das Ausrüstung für intelligente Fabriken herstellt – gemäß CRA muss jedes Produktmodell über ein sicheres Design und eine sichere Dokumentation verfügen; gemäß NIS2 muss das Unternehmen selbst über robuste Sicherheitsmaßnahmen verfügen. Einige Unternehmen richten interne “Produktsicherheitsteams” gemeinsam mit den traditionellen IT-/OT-Sicherheitsteams, um diese unterschiedlichen, aber miteinander verbundenen Bereiche abzudecken. Das Produktsicherheitsteam konzentriert sich darauf, Sicherheit in den Produktlebenszyklus zu integrieren (Erfüllung von CRA-Pflichten wie SBOM, sichere Programmierung, Reaktion auf Produktvorfälle), während sich das IT-/OT-Sicherheitsteam auf die Unternehmens- und Werkssicherheit konzentriert (Erfüllung von NIS2-Pflichten wie den Schutz von Systemen und die Reaktion auf Vorfälle im Betrieb). Beide Teams arbeiten eng zusammen, zumal eine Schwachstelle in einem Produkt die Grenze zwischen Produktkonformität und Betriebsrisiko verwischen kann. Dieser organisatorische Ansatz kann als Best Practice gelten – er gewährleistet eine gezielte Fokussierung auf die produktbezogene Sicherheitskonformität, ohne dabei den Schutz der unternehmenseigenen Infrastruktur zu vernachlässigen.
- Zusammenarbeit und externe Unterstützung: Viele Hersteller greifen auf externes Fachwissen zurück, um diese Veränderungen zu bewältigen. Cybersicherheitsberater, die mit industriellen Umgebungen vertraut sind, können NIS2-Bereitschaftsbewertungen durchführen oder bei der Umsetzung von auf OT zugeschnittenen Sicherheitsmaßnahmen helfen. Ebenso bereiten sich Testlabore und Zertifizierungsstellen in Europa auf CRA-Konformitätsbewertungen vor. Die frühzeitige Inanspruchnahme dieser Dienste (noch bevor die Gesetze vollständig in Kraft treten) kann Herstellern einen Vorsprung verschaffen. Es ist zudem ratsam, Branchenverbände oder Arbeitsgruppen zum Thema Sicherheit in der Fertigung zu verfolgen – diese veröffentlichen häufig Leitfäden oder veranstalten Schulungen zur NIS2-/CRA-Konformität und bieten ein Forum zum Erfahrungsaustausch. Indem sie von Kollegen und Experten lernen, können Unternehmen vermeiden, das Rad neu zu erfinden.
Wie CRA und NIS2 auf dem bestehenden regulatorischen Rahmen aufbauen
Es ist anzumerken, dass CRA und NIS2 nicht völlig aus heiterem Himmel kommen – sie bauen auf einer jahrelangen Weiterentwicklung der Sicherheitspolitik in der EU und darüber hinaus auf. Das Verständnis dieses Kontexts kann Herstellern helfen, die warum Hintergrund der Anforderungen:
- Die sich weiterentwickelnde Cybersicherheitsstrategie der EU: Die EU hat ihren Rahmen für Cybersicherheit kontinuierlich ausgebaut. Die ursprüngliche NIS-Richtlinie (verabschiedet im Jahr 2016) war das erste EU-weite Gesetz zur Cybersicherheit für kritische Infrastrukturen, und NIS2 stellt eine umfassende Weiterentwicklung dar, die den gewonnenen Erkenntnissen und der sich wandelnden Bedrohungslage Rechnung trägt. Unterdessen hat das EU-Cybersicherheitsgesetz von 2019 die ENISA gestärkt und freiwillige Zertifizierungssysteme für bestimmte Produkte geschaffen. Das Gesetz zur Cyber-Resilienz geht noch einen Schritt weiter, indem es die Produktsicherheit verbindlich vorschreibt und damit die Cybersicherheit effektiv in die Binnenmarktanforderungen für die Produktsicherheit integriert. Dies entspricht dem Vorgehen der EU im Bereich des Datenschutzes mit der DSGVO – sie hat hohe Maßstäbe gesetzt und ein Durchsetzungssystem geschaffen, das Unternehmen weltweit dazu zwingt, ihre Praktiken zu verbessern, wenn sie in Europa geschäftlich tätig sein wollen.
- Ausweitung auf neue Branchen: Vor Inkrafttreten der NIS2 waren viele Unternehmen des verarbeitenden Gewerbes möglicherweise nicht gesetzlich verpflichtet, bestimmte Cybersicherheitsvorschriften einzuhalten (es sei denn, sie waren in Branchen wie der Chemie- oder Medizintechnikbranche tätig, für die eigene Vorschriften galten). Nun bezieht die NIS2 einen Großteil des Fertigungs- und Industriesektors ausdrücklich als “wichtige” Infrastruktur in ihren Geltungsbereich ein. Dies spiegelt die Tatsache wider, dass die Fertigungsindustrie Teil der kritischen Lieferkette ist – wenn ein großes Automobil- oder Halbleiterwerk gehackt wird und die Produktion einstellt, kann dies nationale und sogar globale Auswirkungen haben. Die Anwaltskanzlei Shoosmiths weist darauf hin, dass Cybervorfälle in Kernbereichen der Fertigungsindustrie (wie der Metall- und Halbleiterindustrie) weitreichende Auswirkungen hatten, was verdeutlicht, warum die Regulierungsbehörden den Schutz der Fertigungsindustrie als unerlässlich ansehen. Kurz gesagt: Das regulatorische Umfeld holt die gegenseitigen Abhängigkeiten der modernen Industrie ein.
- Fokus auf Lebenszyklus und Widerstandsfähigkeit: Sowohl CRA als auch NIS2 betonen Sicherheit über den gesamten Lebenszyklus hinweg und auf kontinuierliche Verbesserung statt auf einmalige Einhaltung der Vorschriften. Die Anforderung der CRA hinsichtlich fortlaufender Produktunterstützung und Schwachstellenmanagement zielt darauf ab, dem Problem entgegenzuwirken, dass Produkte im Laufe der Zeit unsicher werden, wenn sie nicht gepatcht werden. Die in NIS2 festgelegten Verpflichtungen zum fortlaufenden Risikomanagement und zur Berichterstattung zwingen Organisationen dazu, ihre Sicherheit angesichts sich weiterentwickelnder Bedrohungen kontinuierlich zu bewerten und zu verbessern. Dieser dynamische Ansatz baut auf Rahmenwerken wie NIST und ISO 27001 auf, die das Konzept der kontinuierlichen Verbesserung (Plan-Do-Check-Act) für das Sicherheitsmanagement nutzen. Er steht zudem im Einklang mit sich abzeichnenden globalen Trends – so drängt beispielsweise die US-Regierung Softwareanbieter dazu, SBOMs bereitzustellen und die Behebung von Sicherheitslücken nach der Markteinführung sicherzustellen, was ganz im Sinne der CRA ist.
- Verhältnis zu anderen Gesetzen und Normen: Die Einhaltung der CRA- und NIS2-Vorschriften geht oft Hand in Hand mit der Erfüllung anderer gesetzlicher Verpflichtungen. So schreibt beispielsweise die DSGVO (die EU-Datenschutz-Grundverordnung) einen angemessenen Schutz personenbezogener Daten vor – die Maßnahmen der NIS2 (wie Zugriffskontrolle und Verschlüsselung) tragen dazu bei, sofern personenbezogene Daten in Fertigungsprozessen eine Rolle spielen. Wenn Sie Medizinprodukte oder Fahrzeugsysteme herstellen, gibt es bereits branchenspezifische Cybersicherheitsrichtlinien, die durch die CRA nicht ersetzt, sondern vielmehr ergänzt werden, indem sie eine grundlegende Sicherheit für alle digitalen Komponenten dieser Geräte gewährleistet. Hersteller sollten sich auf ein stärker harmonisiertes Regelwerk einstellen: die Die CRA wird auf harmonisierte europäische Normen zurückgreifen (entwickelt durch CEN/CENELEC) zur Festlegung der technischen Einzelheiten. Das bedeutet, dass Normen wie die der IEC-62443-Reihe oder die ISO 21434 (für Cybersicherheit im Automobilbereich) zu offiziellen Maßstäben für den “Stand der Technik” werden könnten. Unternehmen, die solche Normen bereits befolgen, werden bei der Einhaltung der Vorschriften einen Vorsprung haben.
- Stärkere Rechenschaftspflicht: Die neuen Richtlinien legen zudem die Messlatte für die Rechenschaftspflicht höher. Insbesondere enthält NIS2 Bestimmungen, die die Geschäftsleitung für Verstöße zur Verantwortung ziehen (einschließlich möglicher vorübergehender Ausschlüsse aus Führungspositionen in schweren Fällen). Dies entspricht dem Ansatz der Finanzvorschriften und zeigt, dass Cybersicherheit nun in die Zuständigkeit der Unternehmensleitung fällt. Es ist zu erwarten, dass die Aufsichtsbehörden nicht nur technische Kontrollmaßnahmen unter die Lupe nehmen, sondern auch prüfen, ob Unternehmen über eine angemessene Unternehmensführung verfügen – führen sie beispielsweise eine Berichterstattung über Cyberrisiken auf Vorstandsebene durch? Stellen sie ausreichende Ressourcen für die Sicherheit bereit? Hersteller müssen ihre Bemühungen gründlich dokumentieren (tatsächlich ist Dokumentation ein zentrales Thema – die CRA verlangt eine umfassende Produktsicherheitsdokumentation, und NIS2 wird bei Audits wahrscheinlich Nachweise über Risikobewertungen, Richtlinien, Schulungen usw. verlangen).
Fazit: Compliance als Chance nutzen
Der Umgang mit dem EU-Gesetz zur Cyber-Resilienz und der NIS2-Richtlinie mag zunächst eine Herausforderung darstellen, doch letztendlich läuft es darauf hinaus, solide Cybersicherheitsmaßnahmen umzusetzen, von denen Hersteller langfristig profitieren werden. Indem Sie die von Ihnen hergestellten Produkte und die von Ihnen betriebenen Systeme absichern, erfüllen Sie nicht nur gesetzliche Anforderungen, sondern schützen Ihr Unternehmen auch vor kostspieligen Betriebsunterbrechungen, Sicherheitsvorfällen und Reputationsschäden.
Hersteller, die Industriesoftware einsetzen, sollten sich bereits jetzt mit ihren Technologieanbietern und Partnern in Verbindung setzen, um sicherzustellen, dass alle hinsichtlich dieser neuen Verpflichtungen auf dem gleichen Stand sind. Wenn Sie beispielsweise Systeme von Rockwell Automation einsetzen, sollten Sie Kontakt aufnehmen, um zu erörtern, wie das Unternehmen die Produktsicherheit verbessert, um die CRA-Anforderungen zu erfüllen (sodass Ihre Anlagen bis 2027 bereits konform sind), und wie es Ihre Bemühungen zur Einhaltung der NIS2-Vorschriften durch verbesserte OT-Sicherheitsdienste unterstützen kann. Ebenso sollten Sie mit allen wichtigen Lieferanten über Cybersicherheit sprechen – die Einhaltung der Vorschriften ist eine gemeinsame Aufgabe.
Auch wenn Rechtsvorschriften oft trocken wirken mögen, ist der Kern von CRA und NIS2 doch ganz praktisch: Entwickeln Sie sichere Produkte, sorgen Sie für sichere Betriebsabläufe, machen Sie sich mit Ihren Risiken vertraut und seien Sie bereit, darauf zu reagieren. Betrachten Sie Compliance-Projekte als Chance, Altsysteme zu modernisieren, in die Qualifizierung Ihrer Mitarbeiter zu investieren und Ihr Unternehmen von der Konkurrenz abzuheben. Unternehmen, die eine hohe Cyber-Resilienz nachweisen können, vermeiden nicht nur Bußgelder, sondern gewinnen auch das Vertrauen von Kunden und Partnern, denen Sicherheit zunehmend am Herzen liegt.
Zusammenfassend lässt sich sagen, dass Hersteller zur Einhaltung der CRA und der NIS2 folgende Maßnahmen ergreifen sollten: Cybersicherheit in jede Phase integrieren – vom Produktdesign über die Auswahl der Lieferkette bis hin zum täglichen Betrieb und zur Reaktion auf Vorfälle. Mit dem richtigen Ansatz lässt sich die Erfüllung dieser EU-Anforderungen Hand in Hand mit der Förderung von Innovation und Zuverlässigkeit im Fertigungssektor gehen. Indem sie jetzt handeln und Cyber-Resilienz als zentrales Unternehmensziel betrachten, können Hersteller das, was auf den ersten Blick wie regulatorische Belastungen erscheint, in unserem digitalen, vernetzten Zeitalter in einen Wettbewerbsvorteil verwandeln.
Compliance ist nicht nur eine reine Formalität – sie ist ein Motor für mehr Sicherheit und nachhaltigen Erfolg in einer sich ständig wandelnden Industrielandschaft.
Quellenangaben:
- Rockwell Automation – “Was ist neu bei NIS2?” (Überblick über die NIS2-Richtlinie und Anforderungen an wesentliche/wichtige Stellen)rockwellautomation.com.
- Hyperproof – Die Zusammenhänge zwischen NIS2 und dem EU-Gesetz zur Cyber-Resilienz verstehen (Schwerpunkte von NIS2 im Vergleich zu CRA, Zeitplan und Einblicke in die Einhaltung der Vorschriften)hyperproof.io.
- Cyber-Sicherheit in der Industrie – Was das Gesetz zur Cyber-Resilienz von Herstellern verlangt (Erläuterung des Anwendungsbereichs der CRA, der CE-Kennzeichnung für Cybersicherheit und der Dokumentationsanforderungen)industrialcyber.co.
- TXOne Networks – Das Gesetz zur Cyber-Resilienz: Ein Leitfaden für Hersteller (Zusammenfassung der CRA-Verpflichtungen: technische Dokumentation mit SBOM, 5-jähriger Support, Meldung von Vorfällen innerhalb von 24 Stunden)txone.com.
- Shoosmiths LLP – NIS2: Was Hersteller und Händler wissen müssen (Rechtliche Betrachtung des Anwendungsbereichs von NIS2 für die Fertigung, der 24-Stunden-Meldepflicht bei Vorfällen und der CRA-Anforderungen an die Produktsicherheit)shoosmiths.com.
- Rockwell Automation Blog – Erfüllen Sie die NIS2-Anforderungen mithilfe bestehender Rahmenwerke (Hinweise zur Nutzung von Rahmenwerken wie ISO 27001/IEC 62443 zur Erfüllung der NIS2-Anforderungen sowie ein Link zur künftigen CRA-Konformität)rockwellautomation.com.
- Europäische Kommission – Gestaltung der digitalen Zukunft Europas: Gesetz zur Cyber-Resilienz (EU-Mitteilung mit Schwerpunkt auf „Secure-by-Design“ und Lebenszyklussicherheit bei Produkten)hyperproof.io.
- Hyperproof – Sicherheit der Lieferkette im Rahmen von NIS2 und CRA (Beide Verordnungen sehen eine Stärkung der Sicherheit bei Lieferanten sowie den Informationsaustausch zur Bewältigung von Cyberrisiken in der Lieferkette vor.)hyperproof.io.
