Datos clave
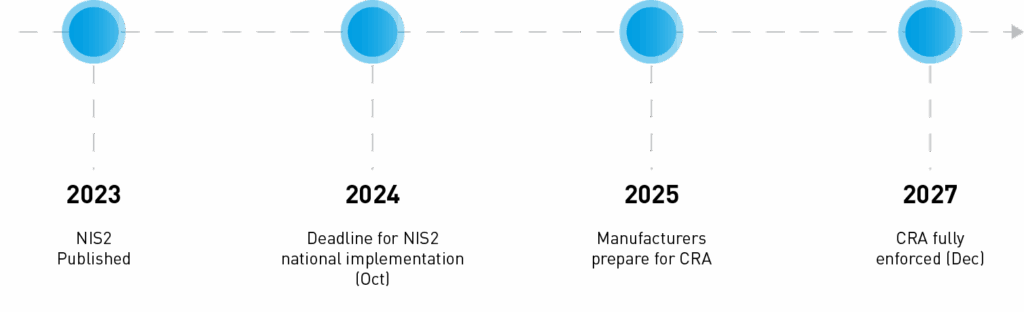
Los fabricantes de la UE se enfrentan a un doble reto en materia de ciberseguridad. A partir de octubre de 2024, el Directiva NIS2 obligará a las empresas de sectores críticos —como el manufacturero— a cumplir normas estrictas en materia de gestión de riesgos cibernéticos, respuesta ante incidentes y seguridad de la cadena de suministro. A partir de diciembre de 2027, el Ley de Resiliencia Cibernética (CRA) entrará en vigor, obligando a que todos productos digitales que se comercializan en el mercado de la UE cumplan normas de seguridad sólidas integradas desde el diseño.
En conjunto, estas leyes suponen un cambio importante en la forma en que se regula la ciberseguridad en la UE. Los fabricantes deben ahora tomarse los riesgos digitales tan en serio como la seguridad física.
Resumen de los puntos clave:
- La NIS2 se aplica a las organizaciones de sectores clave, entre ellos el sector manufacturero.
- La CRA se aplica a cualquier producto con elementos digitales que se comercialice en la UE.
- La NIS2 exige la notificación de incidentes las 24 horas del día y controles basados en el riesgo.
- La CRA exige un diseño seguro del producto y cinco años de soporte en materia de seguridad.
- El incumplimiento podría acarrear multas de hasta 15 millones de euros.
Este artículo analiza lo que ambas leyes suponen para los fabricantes que utilizan software industrial, y cómo prepararse antes de que venzan los plazos.
Índice
Cumplimiento de la Ley de Ciberresiliencia de la UE y NIS2: Guía para fabricantes industriales
A medida que las operaciones de fabricación se digitalizan y se conectan cada vez más, los reguladores europeos han introducido dos medidas históricas para reforzar la ciberseguridad: la Ley de Resiliencia Cibernética (CRA) y la versión revisada Directiva NIS2. Estas nuevas normas tienen por objeto proteger tanto los productos que fabrican las empresas como los sistemas industriales que utilizan. Para los fabricantes que utilizan software industrial (como las plataformas de Rockwell Automation), comprender y cumplir con la CRA y la NIS2 es ahora una prioridad fundamental. Esta guía explica el objetivo y el ámbito de aplicación de cada ley, las obligaciones que imponen y cómo las empresas manufactureras pueden cumplir estos requisitos mediante prácticas sólidas de ciberseguridad y gestión de riesgos.
¿Qué son la CRA y el NIS2?
Ley de Resiliencia Cibernética (CRA): El CRA es un reglamento de la Unión Europea centrado en la ciberseguridad de los productos con elementos digitales. Establece requisitos de seguridad obligatorios que los fabricantes deben incorporar al hardware y al software antes de que dichos productos puedan comercializarse en la UE. En esencia, el CRA añade una dimensión de ciberseguridad al conocido régimen del marcado CE para la seguridad de los productos. A partir de 2027, cualquier “producto con elementos digitales” (básicamente, cualquier dispositivo o software que pueda conectarse a otro dispositivo o a una red) deberá cumplir unas normas de seguridad mínimas; de lo contrario, no podrá comercializarse en el mercado de la UE. El CRA hace hincapié en seguro desde el diseño el desarrollo, la gestión continua de la vulnerabilidad y la transparencia de la información sobre seguridad a lo largo de todo el ciclo de vida del producto. Al tratarse de un reglamento de la UE (y no de una directiva), se aplica directamente en todos los Estados miembros tras un período de transición, y las principales obligaciones entrarán en vigor en diciembre de 2027.
Directiva NIS2: La NIS2 es la Segunda Directiva de la UE sobre seguridad de las redes y la información, que actualiza y refuerza la Directiva NIS original de 2016. Su objetivo es mejorar las prácticas de ciberseguridad a nivel organizativo para los operadores de servicios esenciales e importantes en sectores críticos. La NIS2 amplía considerablemente la gama de sectores cubiertos: entre los que se incluyen la industria manufacturera, el sector químico, la gestión de residuos, el sector alimentario y otros – más allá de las infraestructuras críticas tradicionalmente reconocidas, como la energía, el transporte, el agua, la sanidad y las infraestructuras digitales. Para octubre de 2024, los países de la UE deberán transponer la Directiva NIS2 a su legislación nacional. Las empresas clasificadas como “entidades ”esenciales“ o ”importantes» Las entidades sujetas a dichas leyes tendrán entonces la obligación vinculante de aplicar medidas de gestión de riesgos de ciberseguridad y de notificar los incidentes cibernéticos. La NIS2 establece, en esencia, un nivel mínimo más elevado de higiene cibernética y gobernanza, con el objetivo de reducir las infracciones y mejorar la resiliencia en las cadenas de suministro vitales.
En el marco de la NIS2, se abarca una amplia gama de sectores. Las “entidades esenciales” (ejemplos en verde) incluyen infraestructuras críticas tradicionales como la energía, el transporte, la sanidad y las finanzas, mientras que muchas fabricación e industria Los sectores (ejemplos en gris) se consideran “entidades importantes”. Ambas categorías deben cumplir los requisitos de seguridad de la Directiva NIS2, aunque las entidades importantes pueden estar sujetas a umbrales de sanción ligeramente inferiores.
¿Por qué dos leyes distintas? En resumen, NIS2 aborda la seguridad organizativa y operativa (garantizando que las empresas de sectores clave apliquen buenas prácticas de ciberseguridad y respuesta ante incidentes), mientras que el CRA aborda la seguridad de los productos (garantizando que cualquier producto digital comercializado en el mercado de la UE sea ciberseguro desde su diseño). Se trata de normativas complementarias. Una empresa manufacturera puede estar sujeta a la NIS2 en calidad de “entidad importante” obligada a gestionar los riesgos cibernéticos en sus fábricas, y También podría tener que cumplir con la CRA si fabrica o integra productos digitales (como máquinas inteligentes o software de control industrial) destinados al mercado... En conjunto, estas iniciativas crean un marco de ciberseguridad más coherente y completo en toda Europa.
Obligaciones de los fabricantes en virtud de la Ley de Resiliencia Cibernética (CRA)
La Ley de Resiliencia Cibernética impone obligaciones directas a fabricantes de productos con elementos digitales garantizar que dichos productos sean seguros tanto antes como después de llegar a los clientes. Entre las funciones principales en el marco de la CRA se incluyen:
- Diseño y desarrollo de productos seguros: Los fabricantes deben diseñar y fabricar productos de acuerdo con “seguridad desde el diseño y por defecto” principios. Los riesgos de seguridad deben tenerse en cuenta desde el inicio del desarrollo. Por ejemplo, los productos deben incluir, como configuración predeterminada, los controles de acceso necesarios, el cifrado de datos y las medidas de protección contra el acceso no autorizado.
- Requisitos esenciales de seguridad: La CRA establece una serie de requisitos esenciales de ciberseguridad (enumerados en el anexo I de la ley) que deben cumplir todos los productos incluidos en su ámbito de aplicación. Estos requisitos abarcan tanto medidas de protección durante la fase de diseño y seguridad durante el funcionamiento del producto. En la práctica, esto implica llevar a cabo un análisis exhaustivo evaluaciones de riesgos del producto y la aplicación de medidas para mitigar los riesgos identificados. Aunque el texto de la ley es de carácter general, detallado normas armonizadas de la UE Se están elaborando para orientar sobre los controles y procesos técnicos necesarios para garantizar el cumplimiento. En el caso del software o los dispositivos industriales, es probable que los fabricantes recurran a normas como la IEC 62443 (seguridad de los sistemas de control industrial) o la ISO 27001 para cumplir estos requisitos.
- Documentación técnica e información sobre seguridad: Para cada producto, los fabricantes deben elaborar un informe exhaustivo documentación técnica demostrando cómo cumple los requisitos esenciales de la CRA. Esta documentación debe incluir aspectos como la arquitectura del producto y los detalles de su diseño, el análisis de riesgos realizado y el procesos de gestión de vulnerabilidades en vigor (incluida una lista de componentes de software, o SBOM). Además, los fabricantes deben proporcionar información clara instrucciones de uso e información de seguridad junto con el producto. Estas instrucciones deben indicar a los clientes cómo utilizar el producto de forma segura; por ejemplo, los pasos de configuración durante la instalación, cómo aplicar las actualizaciones de seguridad y las advertencias sobre prácticas de uso poco seguras. En definitiva, el usuario debería recibir una especie de “manual de ciberseguridad” para el producto como parte de su documentación.
- Evaluación de la conformidad y marcado CE: Antes de que un producto pueda comercializarse en la UE, el fabricante debe llevar a cabo una evaluación de la conformidad para comprobar que el producto cumple los requisitos de la CRA. En el caso de la mayoría de los productos, esto puede consistir en una autoevaluación en la que el fabricante comprueba internamente el cumplimiento (y asume la responsabilidad). Sin embargo, para determinadas categorías de productos de mayor riesgo, una tercera parte organismo notificado debe someter a pruebas o auditorías la seguridad del producto antes de su aprobación. (Estas categorías de alto riesgo —enumeradas en los anexos III y IV de la CRA— incluyen, entre otros, sistemas de control industrial, equipos de red críticos, determinados dispositivos del Internet de las cosas (IoT) y otros productos sensibles que podrían tener un gran impacto en la seguridad). Una vez realizada la evaluación correspondiente, el fabricante emite un Declaración de conformidad de la UE y añade el Marcado CE al producto como declaración de que cumple todos los requisitos aplicables, incluida la ciberseguridad. Este proceso sigue el modelo de otras normativas sobre productos: el marcado CE cuenta ahora, de hecho, con un componente de ciberseguridad además del de seguridad.
- Obligaciones en materia de mantenimiento y aplicación de parches: El cumplimiento normativo no es algo puntual que se limite al lanzamiento del producto: la CRA exige el cumplimiento continuo de una serie de obligaciones. Los fabricantes deben proporcionar actualizaciones de seguridad y asistencia técnica para sus productos durante un periodo razonable. De hecho, la ley especifica al menos 5 años de asistencia técnica en materia de seguridad una vez que el producto haya salido al mercado (o durante su vida útil prevista, si esta fuera más corta). Las actualizaciones de seguridad publicadas durante ese periodo de soporte deben seguir estando disponibles para los usuarios durante al menos 10 años tras su lanzamiento. Esto garantiza que incluso los dispositivos que llevan mucho tiempo en funcionamiento puedan actualizarse para protegerse frente a nuevas amenazas. Para los fabricantes que utilizan software industrial, esto implica planificar la disponibilidad de parches a largo plazo y no dejar de ofrecer soporte demasiado pronto, un aspecto crucial para los equipos de fábrica que pueden tener una vida útil de más de una década.
- Divulgación de vulnerabilidades y notificación de incidentes: Un aspecto fundamental del cumplimiento de la CRA es contar con un sólido proceso de gestión de vulnerabilidades. Los fabricantes deben establecer un procedimiento para la notificación de fallos de seguridad en sus productos (por ejemplo, proporcionando un punto de contacto para que los investigadores o los clientes puedan comunicar las vulnerabilidades). Se espera que supervisen y subsanen las vulnerabilidades presentes en cualquier componente (incluidas las bibliotecas de software de terceros) de sus productos. Es importante destacar que, si el fabricante tiene conocimiento de una vulnerabilidad explotada de forma activa en el producto o en cualquier incidente que afecte de manera significativa a la seguridad del producto, tienen la obligación de notificarlo a las autoridades. En virtud del CRA, los fabricantes deben comunicar dichos problemas a través de un portal de la UE (que gestionará la ENISA) “sin demoras indebidas” – con una inicial alerta temprana en un plazo de 24 horas de detección y un informe más completo en un plazo de 72 horas. Por ejemplo, si se descubre que los atacantes están aprovechando en la práctica una vulnerabilidad en un software de control industrial, el fabricante de dicho software debe alertar a las autoridades reguladoras en el plazo de un día. Estas obligaciones de notificación obligan a los fabricantes a actuar con transparencia y rapidez a la hora de gestionar las ciberamenazas que afectan a sus productos.
El incumplimiento de la CRA puede dar lugar a sanciones severas, lo que refleja la importancia que la UE concede a la seguridad de los productos. Las autoridades reguladoras pueden imponer multas de hasta 15 millones de euros o el 2,51 % de la facturación anual mundial (lo que sea mayor) por las infracciones más graves. En resumen, los fabricantes de productos industriales deben considerar la ciberseguridad como un elemento fundamental de la calidad del producto —desde el diseño inicial hasta el soporte a largo plazo— para cumplir con el CRA.
Obligaciones de los fabricantes en virtud de la Directiva NIS2
Si tu empresa manufacturera entra dentro del ámbito de aplicación de la NIS2 como entidad esencial o importante, deberá cumplir con un amplio conjunto de obligaciones en materia de gobernanza de la ciberseguridad y gestión de riesgos establecidas en la directiva. La NIS2 tiene por objeto garantizar que las empresas que llevan a cabo operaciones críticas (entre ellas, muchas de las que forman parte de las cadenas de suministro del sector manufacturero) se adhieran a las mejores prácticas básicas. Entre los requisitos clave se incluyen:
- Poner en marcha un programa de gestión de riesgos de ciberseguridad: La Directiva NIS2 exige a las empresas que “aplicar medidas de gestión de riesgos adecuadas y proporcionadas” para hacer frente a las amenazas cibernéticas. En la práctica, esto comienza por llevar a cabo periódicamente análisis de riesgos de sus sistemas de información y sistemas de control industrial. A partir de esas evaluaciones de riesgos, las organizaciones deben contar con políticas y controles de seguridad para mitigar los riesgos identificados. En el caso de un fabricante, esto podría implicar evaluar el riesgo de un brote de malware en las redes de la planta y, a continuación, implementar medidas de protección (como la segmentación de la red o la actualización del antivirus en las interfaces hombre-máquina) para reducir dicho riesgo.
- Medidas de seguridad básicas: El artículo 21 de la Directiva NIS2 establece un conjunto mínimo de medidas que deben aplicar las entidades afectadas. Entre ellas se incluyen:
1) Políticas y procedimientos de seguridad basado en un análisis de riesgos —por ejemplo, procesos documentados para la gestión de la seguridad de los sistemas de tecnología operativa (OT)—.
2) Gestión de incidentes – Contar con capacidades para detectar, notificar y responder ante incidentes. Esto implica establecer un plan de respuesta ante incidentes para ciberataques o filtraciones de datos, así como simulacros internos para hacer frente a situaciones de ransomware o malware dirigido a sistemas de control industrial (ICS).
3) Gestión de crisis y continuidad del negocio – Planes para garantizar que la empresa pueda recuperarse y mantener la producción esencial en caso de que un incidente cibernético provoque una interrupción. Por ejemplo, un plan de contingencia para gestionar manualmente determinados procesos si los sistemas de control dejan de funcionar, y copias de seguridad periódicas de los datos de producción.
4) Seguridad de la cadena de suministro – medidas para evaluar y proteger la cadena de suministro, incluida la diligencia debida en materia de ciberseguridad con respecto a los proveedores y la garantía de que sus proveedores (como los de software o los fabricantes de equipos originales) sigan prácticas adecuadas de ciberseguridad. Más adelante abordamos este tema con más detalle.
5) Seguridad de las redes y los sistemas de información – medidas técnicas para proteger redes y sistemas, como cortafuegos, sistemas de detección de intrusiones, configuraciones seguras y supervisión de sistemas. En un entorno de tecnología operativa (OT), esto podría implicar aislar las redes industriales de Internet, incluir el software en una lista blanca en los dispositivos de control y reforzar las configuraciones de los sistemas PLC y SCADA.
6) Respuesta ante incidentes y comunicación en situaciones de crisis – procesos claramente definidos para notificar los incidentes a las partes afectadas y a las autoridades reguladoras. La Directiva NIS2 impone estrictas plazos para la notificación de incidentes: Se debe informar a las autoridades reguladoras en un plazo de 24 horas tras la detección de un incidente cibernético significativo, presentando un informe detallado en un plazo de 72 horas y una evaluación final en el plazo de un mes. Los fabricantes deben estar preparados para cumplir estos plazos, lo que puede implicar la implantación de un sistema de vigilancia las 24 horas del día, los 7 días de la semana, o la colaboración con socios externos especializados en ciberseguridad para detectar y notificar los incidentes con rapidez.
7) Higiene cibernética y formación – La NIS2 reconoce que la tecnología por sí sola no es suficiente; las organizaciones deben fomentar buenas prácticas de ciberhigiene e impartir formación periódica en ciberseguridad al personal. Por ejemplo, se debe formar al personal de las fábricas para que sepa identificar los correos electrónicos de phishing o utilizar de forma segura los dispositivos USB, con el fin de evitar la introducción de malware en los sistemas de control industrial.
8) Seguridad de los datos y cifrado – proteger la confidencialidad y la integridad de los datos mediante medidas como el cifrado y el almacenamiento seguro de los datos.
9) Controles de acceso y gestión de identidades – medidas mejoradas de identificación y autenticación, lo que implica políticas de contraseñas seguras, autenticación multifactorial para el acceso remoto y una gestión adecuada de los accesos de los usuarios a los sistemas críticos.
10) Seguridad en materia de recursos humanos – políticas relacionadas con el personal, como la verificación de antecedentes de los empleados que ocupan puestos sensibles y los requisitos de sensibilización en materia de seguridad.
- Designación de los responsables de seguridad: La NIS2 exigirá a las organizaciones que designen formalmente a una o varias personas responsables del cumplimiento normativo y de la comunicación con las autoridades. Es posible que las empresas tengan que registrarse con su autoridad reguladora nacional y servir de punto de contacto para las comunicaciones relacionadas con la NIS2. Para las empresas manufactureras que operan en varios países de la UE, esto puede resultar complejo: es posible que tengan que registrarse en cada país en el que tengan operaciones significativas, ya que el principio del “establecimiento principal” (registro en un solo país) puede que no siempre sea aplicable a las instalaciones de fabricación distribuidas.
- Notificación y respuesta ante incidentes: Como ya se ha señalado, uno de los principales cambios que introduce la NIS2 es el plazo ajustado para la notificación de incidentes. Cualquier incidente cibernético significativo (que provoque una interrupción operativa considerable o pérdidas económicas, o que afecte a otras entidades) deberá notificarse a la autoridad competente en un plazo de 24 horas de detección. Por lo general, se exigen actualizaciones adicionales (un informe detallado del incidente) en un plazo de 72 horas, así como un informe final posterior al incidente en el plazo de un mes. Esto significa que los fabricantes deben contar con procesos internos para escalar rápidamente los incidentes de ciberseguridad (ya sean de TI o de TO) a su equipo de respuesta a incidentes y a los equipos jurídicos y de cumplimiento normativo. También es recomendable mantener contacto con el CSIRT (Equipo de Respuesta a Incidentes de Seguridad Informática) nacional para obtener orientación. Más allá de la notificación, respuesta eficaz es fundamental: la NIS2 obliga a las empresas a gestionar los incidentes de forma que se minimice el impacto en la cadena de suministro en su conjunto. Por ejemplo, si un ataque de ransomware afecta a una planta de fabricación clave, no solo hay que informar a las autoridades reguladoras, sino que también puede ser necesario alertar a clientes o socios importantes de la fase posterior de la cadena de suministro, especialmente si se suministra a otros sectores regulados por la NIS2, como la sanidad o la energía. La NIS2 fomenta la idea de que la ciberseguridad es una responsabilidad compartida en todas las cadenas de suministro interconectadas.
- Coordinación de la cadena de suministro: En este sentido, la NIS2 exige una mayor transparencia y cooperación a lo largo de la cadena de suministro durante los incidentes cibernéticos. Los fabricantes que estén profundamente integrados en las cadenas de suministro de otras empresas deben prever “obligaciones de ”repercutir» – Los clientes clave podrían incluir cláusulas contractuales que exijan a sus proveedores informarles sin demora de cualquier incumplimiento y colaborar en la respuesta ante incidentes. Por lo tanto, mejorar tus propias capacidades de respuesta ante incidentes (incluidos los planes de comunicación en los que participen proveedores y clientes) forma parte del cumplimiento de la NIS2.
- Supervisión y sanciones: La Directiva NIS2 cuenta con medidas coercitivas. Los organismos reguladores nacionales supervisarán su cumplimiento, y el incumplimiento de las obligaciones derivadas de la Directiva NIS2 puede acarrear multas de hasta 10 millones de euros o el 2% de la facturación anual mundial para las entidades esenciales (y hasta 7 millones de euros o 1,41 TP3T para las entidades importantes). En algunos casos, la alta dirección puede ser considerada responsable del incumplimiento. El daño a la reputación que supone ser señalado públicamente por un fallo grave de ciberseguridad es otro fuerte incentivo para cumplir con la normativa. En general, la ciberseguridad ya no es solo una “buena práctica” para los fabricantes, sino un requisito legal, con consecuencias reales en caso de negligencia.
Prácticas clave de ciberseguridad y gestión de riesgos para el cumplimiento normativo
Para los fabricantes que utilizan software y sistemas industriales, cumplir con la CRA y la NIS2 puede parecer una tarea abrumadora. Sin embargo, las prácticas básicas exigidas están fundamentalmente en consonancia con una buena gestión de la ciberseguridad que muchas organizaciones ya están aplicando. A continuación se detallan los pasos clave y las mejores prácticas para cumplir con estas normativas:
- Adoptar un marco de seguridad: Aprovechar los marcos de ciberseguridad ya establecidos puede servir de guía para el cumplimiento normativo. Muchos fabricantes ya siguen normas como ISO/IEC 27001 (gestión de la seguridad de la información) o el Marco de Ciberseguridad del NIST para sus sistemas de TI/TO. Estos pueden servir de “punto de partida” para cumplir los requisitos de la NIS2. Del mismo modo, las normas relativas a los sistemas de control industrial, como IEC 62443 ofrecen orientación sobre cómo proteger las redes de control y los ciclos de vida del desarrollo de productos. Comparar los controles de seguridad existentes con las medidas de la NIS2 es un excelente punto de partida.. Por ejemplo, la norma IEC 62443-3-3 aborda la segmentación de redes y el control de acceso para los sistemas de control industrial (ICS), lo que respalda directamente los requisitos de la Directiva NIS2 en materia de seguridad de las redes y los sistemas de información. Si dispone de un SGSI (Sistema de Gestión de la Seguridad de la Información) certificado según la norma ISO 27001, ya contará con muchos componentes de gobernanza, pero debe estar preparado para ampliarlo (los controles de la NIS2 son más específicos y abarcan ámbitos más amplios de la organización que la norma ISO 27001 por sí sola).
- Protege tu infraestructura de TI: Los fabricantes deben evaluar y reforzar la seguridad de los entornos de tecnología operativa (OT): los sistemas de control industrial, los sistemas SCADA y los dispositivos conectados en la planta de producción. Esto incluye medidas como: implementar la segmentación de la red entre TI y OT para limitar la propagación de los ataques, actualizar o aislar los sistemas heredados a los que no se les pueden aplicar parches fácilmente, utilizar cortafuegos/IPS en los perímetros de los sistemas de control y garantizar una autenticación sólida para el acceso remoto a las máquinas. Muchas redes de OT cuentan con equipos antiguos que no se diseñaron teniendo en cuenta la ciberseguridad, por lo que es importante contar con controles compensatorios. Invertir en sistemas modernos de supervisión de la seguridad que abarquen la OT (como herramientas de detección de anomalías para redes industriales) puede ayudar a cumplir el requisito de la NIS2 de detectar incidentes en tiempo real.
- Evaluaciones de riesgos y auditorías periódicas: Tanto la NIS2 como la CRA insisten en un enfoque basado en el riesgo. Realiza evaluaciones periódicas de los riesgos de ciberseguridad que abarquen tanto los sistemas informáticos de tu empresa como los sistemas de control de la fábrica. Identifique cuáles son las principales amenazas (ransomware, uso indebido por parte de personal interno, vulnerabilidades en la cadena de suministro, etc.) y evalúe el posible impacto en el negocio (por ejemplo, paradas en la producción, riesgos para la seguridad o robo de propiedad intelectual). Utilice estas evaluaciones para priorizar las mejoras de seguridad. Además, considere la posibilidad de realizar auditorías externas o pruebas de penetración de sus redes y productos. En el caso de los productos de alto riesgo, la CRA podría exigir, en la práctica, pruebas o certificaciones externas, por lo que conviene empezar ya a integrar pruebas de seguridad rigurosas en su ciclo de desarrollo de productos. En cuanto a los sistemas de sus plantas, una evaluación de la ciberseguridad de la tecnología operativa (OT) puede poner de manifiesto las deficiencias con respecto a las mejores prácticas o normas; muchos proveedores de soluciones (entre ellos, Rockwell Automation y otros) ofrecen servicios para ayudar en este sentido.
- Desarrollo y mantenimiento seguros de software: Si desarrollas software (o hardware con software) como parte de tus productos o procesos, adopta prácticas de ciclo de vida de desarrollo seguro. Esto implica integrar el modelado de amenazas, las normas de programación segura, la revisión de código y las pruebas de seguridad en tu proceso de desarrollo. Asegúrate de que tus equipos de ingeniería reciban formación en ciberseguridad. Establece un proceso de gestión de vulnerabilidades para detectar y solucionar las vulnerabilidades de su software o firmware (incluidos los componentes de código abierto que pueda utilizar) a lo largo de todo el ciclo de vida del producto. Por ejemplo, mantenga un inventario de las bibliotecas de terceros presentes en cada aplicación (una SBOM) y suscríbase a las alertas de vulnerabilidad correspondientes, de modo que pueda aplicar parches o actualizar los componentes con prontitud si surge un nuevo CVE. Estas prácticas no solo ayudan a cumplir con las normas de la CRA centradas en los productos, sino que también reducen el riesgo de incidentes que darían lugar a la obligación de notificar en virtud de la NIS2.
- Planificación de la respuesta ante incidentes: Elaborar y actualizar periódicamente un plan de respuesta ante incidentes que abarque tanto los incidentes de TI como los de TO. Este debe incluir funciones y flujos de comunicación claros para la detección, el análisis, la contención y la recuperación ante incidentes cibernéticos. Dado el énfasis que pone la NIS2 en la notificación oportuna, incorpora en tu plan directrices sobre cuándo y cómo notificar a las autoridades reguladoras y, en su caso, a los clientes o proveedores. Realice ejercicios de simulación o simulacros (al menos una vez al año) para poner a prueba la preparación de su equipo, incluyendo escenarios como un ataque de ransomware que paralice la producción o una infección por malware en una red de controladores lógicos programables (PLC). El objetivo es identificar los puntos débiles de su respuesta (por ejemplo, una autoridad en la toma de decisiones poco clara o lagunas técnicas en la detección) y mejorarlos antes de que se produzca un incidente real.
- Formación y concienciación sobre la ciberseguridad: A menudo, las personas son el eslabón más débil. Forma a tus empleados —no solo al personal de oficina, sino también a los ingenieros y operarios de planta— en prácticas básicas de ciberseguridad y hazles conscientes de su papel en la seguridad. Esto podría incluir charlas informativas sobre la concienciación frente al phishing, políticas que prohíban el uso de memorias USB personales en máquinas industriales y el fomento de la notificación de actividades sospechosas. Fomenta una cultura en la que la seguridad y la protección vayan de la mano, de modo que el cumplimiento de los procedimientos de ciberseguridad (como el control de acceso, los protocolos de actualización de software, etc.) se considere parte integral del mantenimiento de un funcionamiento seguro y eficiente.
- Participación en la gobernanza y el liderazgo: Asegúrate de que la dirección se implique en la gobernanza de la ciberseguridad. En virtud de la NIS2, los responsables deben asumir su responsabilidad, por lo que hay que informar a los altos directivos y a los consejos de administración sobre los nuevos requisitos legales y el perfil de riesgo cibernético de la organización. Si aún no existe, hay que crear un comité de ciberseguridad multifuncional —que incluya a ingenieros de TI y de OT, directores de producción y responsables de cumplimiento normativo— para supervisar las iniciativas de cumplimiento de la NIS2 y la CRA. El compromiso de los altos cargos ayudará a garantizar los presupuestos necesarios y a hacer cumplir las políticas en todos los departamentos. La ciberresiliencia debe formar parte de los objetivos estratégicos de la organización, no ser solo una cuestión de TI.
Al poner en práctica estas medidas, los fabricantes no solo cumplirán con los requisitos de la CRA y la NIS2, sino que mejorarán de verdad su nivel de seguridad. Una base sólida en materia de ciberseguridad facilitará en gran medida la gestión de las auditorías, la documentación y las pruebas exigidas por los organismos reguladores y, lo que es más importante, reducirá la probabilidad y el impacto de los incidentes cibernéticos en la empresa.
Consideraciones sobre la seguridad de la cadena de suministro de software
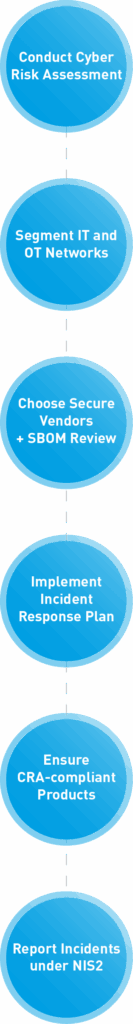
Los fabricantes actuales dependen de complejas cadenas de suministro digitales: desde el software de control industrial que proporcionan empresas como Rockwell Automation, pasando por las bibliotecas de código abierto en aplicaciones personalizadas, hasta los servicios en la nube que dan soporte a las operaciones de las fábricas. Tanto la CRA como la NIS2 ponen el foco en seguridad de la cadena de suministro, lo que significa que los fabricantes deben tomar medidas para garantizar que el software y los sistemas de terceros que utilizan (o incorporan en sus productos) sean fiables y seguros.
En NIS2, la seguridad de la cadena de suministro es, de forma explícita, una de las medidas de gestión de riesgos obligatorias. Las organizaciones deben evaluar la ciberseguridad de sus principales proveedores y prestadores de servicios. En la práctica, esto podría implicar la realización de cuestionarios o auditorías de seguridad a los proveedores, la exigencia de determinadas certificaciones o normas a los mismos, y la inclusión de cláusulas en los contratos que obliguen a los proveedores a mantener un alto nivel de ciberseguridad y a notificar los incidentes con prontitud. Por ejemplo, si recurres a una empresa externa para la asistencia remota de tus equipos, debes asegurarte de que esta aplique controles estrictos de autenticación y seguridad de la red, ya que cualquier fallo por su parte podría traducirse en una brecha de seguridad para ti.
El Ley de Resiliencia Cibernética, por otro lado, contribuye a reforzar la seguridad de la cadena de suministro desde el punto de vista del producto. Obliga a los fabricantes a garantizar la seguridad de cualquier componente de terceros que se incluya en sus productos (de ahí la obligación de mantener una lista de materiales de seguridad [SBOM] y un proceso de gestión de vulnerabilidades). Si eres un fabricante de maquinaria que integra software industrial o controladores de otro proveedor, tendrás que colaborar estrechamente con dichos proveedores. Asegúrate de que tus proveedores (como un proveedor de software de automatización) puedan facilitarte SBOM actualizadas en las que se enumeren las bibliotecas y las dependencias de su software; esto será fundamental para tu documentación técnica y para el seguimiento de las vulnerabilidades. También es recomendable que compruebes que tus proveedores siguen normas de desarrollo seguro o que cuentan con las certificaciones pertinentes (por ejemplo, algunos proveedores de sistemas de control industrial podrían tener la certificación IEC 62443-4-1 para su ciclo de vida de desarrollo seguro). El uso de componentes que ya cumplan con la CRA aligerará su carga de trabajo. De hecho, una de las ventajas del enfoque de mercado de la CRA es que, con el tiempo, todos los productos disponibles para su compra en la UE deberían cumplir criterios básicos de ciberseguridad, lo que reducirá el riesgo de que el producto inseguro de un proveedor se convierta en un problema para usted.
Divulgación coordinada de vulnerabilidades es otro aspecto importante. Los fabricantes deben establecer canales para compartir información sobre vulnerabilidades tanto con los proveedores como con los clientes. Si se detecta una vulnerabilidad en un componente (por ejemplo, el firmware de un PLC de uso común), los proveedores y los propietarios de los activos deben comunicarse entre sí para que las correcciones puedan aplicarse rápidamente. La CRA velará por el cumplimiento de esta medida por parte de los fabricantes, exigiendo programas de divulgación de vulnerabilidades y la publicación oportuna de parches. Por su parte, el énfasis de la NIS2 en la cooperación anima a las empresas a unirse a grupos de intercambio de información o a los ISAC (Centros de Intercambio y Análisis de Información) de su sector. Por ejemplo, un fabricante podría participar en un foro de intercambio de ciberseguridad del sector para recibir alertas tempranas sobre amenazas en la cadena de suministro (como actualizaciones de software maliciosas o componentes comprometidos) y para compartir las lecciones aprendidas de cualquier incidente que haya sufrido.
En la práctica, mejorar la seguridad de la cadena de suministro puede implicar medidas como: llevar un inventario de todos los activos de software y hardware de sus instalaciones (para saber qué hay que actualizar cuando surjan nuevas vulnerabilidades), verificar la integridad del software (utilizando firmas digitales y hash en las actualizaciones de software para evitar la manipulación) y evaluar la madurez en materia de seguridad de los nuevos proveedores como parte del proceso de adquisición. Además, plantéate contratar un seguro contra riesgos cibernéticos o acuerdos contractuales que cubran los incidentes de la cadena de suministro, ya que estos pueden proporcionar recursos en caso de que se produzca una infracción relacionada con un proveedor.
Al fin y al cabo, una cadena es tan fuerte como su eslabón más débil. El doble enfoque de NIS2 y CRA en la cadena de suministro implica que los fabricantes deben mirar más allá de sus propias fronteras y colaborar con sus socios para mejorar la seguridad en todos los ámbitos. Al exigir a los proveedores que cumplan con unos estándares elevados y ser un socio fiable para sus clientes, se refuerza la resiliencia de todo el ecosistema de fabricación.
Ejemplos y buenas prácticas de los líderes del sector
Los principales proveedores de tecnología industrial y los fabricantes con visión de futuro ya han comenzado a adaptarse a estas nuevas normativas, ofreciendo ejemplos de cómo abordar el cumplimiento de las mismas:
- El enfoque de Rockwell Automation: Como uno de los principales proveedores de software industrial y sistemas de control, Rockwell Automation ha adoptado un enfoque proactivo a la hora de abordar la normativa NIS2 y prepararse para la CRA. Rockwell aconseja a los fabricantes que: aprovechar los marcos de ciberseguridad existentes (como el NIST CSF, la norma IEC 62443 o la ISO 27001) para acelerar el cumplimiento de la NIS2. Sugieren un enfoque por fases: auditar las prácticas de seguridad actuales, identificarlas en relación con las deficiencias de la NIS2 y, a continuación, elaborar un plan e implementar las tecnologías y políticas necesarias. Este tipo de programa estructurado ayuda a garantizar que no se pase nada por alto. Rockwell también destaca que mejorar la seguridad de la tecnología operativa (OT) ahora permitirá “acelerar el cumplimiento de futuras normativas, como la Ley de Ciberresiliencia de la UE”. En otras palabras, si aumentas el nivel general de madurez en materia de ciberseguridad de tu organización (por ejemplo, segmentando las redes, exigiendo la autenticación multifactorial e implementando una supervisión continua en tus plantas), no solo cumplirás con las obligaciones de la NIS2, sino que también estarás bien preparado cuando entren en vigor los requisitos de la CRA relativos a los productos.
- Desarrollo de productos con seguridad mejorada: Algunos proveedores industriales han adoptado modelos de ciclo de vida de desarrollo seguro en consonancia con normas como la IEC 62443-4-1 (para la seguridad de los productos). Por ejemplo, un fabricante de variadores o un proveedor de PLC podría integrar el modelado de amenazas y pruebas exhaustivas de fuzzing en la ingeniería de sus productos. Los fabricantes que adquieren este tipo de productos se benefician de ello, ya que es más probable que dichos productos cumplan los requisitos de la CRA desde el primer momento. A la hora de evaluar a los proveedores, busca indicios de este compromiso; por ejemplo, que los proveedores publiquen guías de ciberseguridad para sus productos, ofrezcan parches de firmware oportunos u obtengan la certificación de ciberseguridad de la UE para determinados dispositivos. Recurrir a proveedores de confianza y conscientes de la seguridad es una forma práctica de aliviar la carga que supone el cumplimiento normativo por tu parte.
- La respuesta ante incidentes en la práctica: La importancia de las disposiciones de la NIS2 en materia de gestión de incidentes queda ilustrada por casos reales. Cuando Norsk Hydro (un gran fabricante de aluminio) sufrió un ataque de ransomware en 2019, tuvo que pasar a un funcionamiento manual para mantener la producción en marcha y, como es bien sabido, optó por ser transparente sobre el incidente, lo que le valió elogios por su gestión. Ese tipo de preparación —contar con alternativas fuera de línea y una comunicación clara— es lo que los reguladores quieren ver. Más recientemente, un ciberataque perpetrado en 2024 contra un fabricante de baterías (Varta) obligó a cerrar varias plantas. Estos sucesos ponen de relieve por qué la NIS2 incluye ahora a los fabricantes: las interrupciones en la fabricación pueden propagarse en cadena a otros sectores críticos. Como buena práctica, las empresas están actualizando sus planes de continuidad del negocio para abordar específicamente los escenarios cibernéticos (por ejemplo, almacenando piezas de recambio críticas por si falla el sistema de pedidos digitales, o disponiendo de sistemas de seguridad manuales para las etapas clave de la producción).
- Integración de la seguridad de los productos y la seguridad operativa: El intersección de CRA y NIS2 Esto resulta evidente para los fabricantes de productos industriales de alta tecnología. Pensemos, por ejemplo, en una empresa que fabrica equipos para fábricas inteligentes: según la CRA, cada modelo de producto debe contar con un diseño y una documentación seguros; según la NIS2, la propia empresa debe disponer de operaciones de seguridad sólidas. Algunas empresas están estableciendo sistemas internos “Equipos de seguridad de productos” junto con los equipos tradicionales de seguridad de TI/TO para gestionar estas áreas distintas pero relacionadas. El equipo de seguridad de productos se centra en integrar la seguridad en el ciclo de vida del producto (cumpliendo con las obligaciones de CRA, como la SBOM, la programación segura y la respuesta a incidentes relacionados con los productos), mientras que el equipo de seguridad de TI/TO se centra en la seguridad de la empresa y de la fábrica (cumpliendo con las obligaciones de la NIS2, como la protección de los sistemas y la respuesta a incidentes en las operaciones). Ambos equipos coordinan estrechamente su labor, sobre todo porque una vulnerabilidad en un producto puede difuminar la línea divisoria entre el cumplimiento normativo del producto y el riesgo operativo. Este enfoque organizativo puede considerarse una buena práctica, ya que garantiza una atención específica al cumplimiento normativo en materia de seguridad centrado en el producto sin descuidar la protección de la propia infraestructura de la empresa.
- Colaboración y apoyo externo: Muchos fabricantes están recurriendo a expertos externos para hacer frente a estos cambios. Los consultores en ciberseguridad familiarizados con los entornos industriales pueden realizar evaluaciones de preparación para la NIS2 o ayudar a implementar controles de seguridad adaptados a la tecnología operativa (OT). Del mismo modo, los laboratorios de ensayo y los organismos de certificación en Europa se están preparando para las evaluaciones de conformidad con la CRA. Recurrir a estos servicios desde el principio (incluso antes de que las leyes entren plenamente en vigor) puede suponer una ventaja para los fabricantes. También es recomendable seguir a las asociaciones sectoriales o grupos de trabajo dedicados a la seguridad en la industria manufacturera, ya que suelen publicar directrices u organizar cursos de formación sobre el cumplimiento de la NIS2 y la CRA, además de ofrecer un foro para compartir experiencias. Al aprender de otros profesionales y expertos, las organizaciones pueden evitar tener que reinventar la rueda.
Cómo la CRA y la NIS2 se integran en el marco normativo vigente
Cabe señalar que la CRA y la NIS2 no surgen de la nada, sino que se basan en años de evolución de las políticas de seguridad en la UE y fuera de ella. Comprender este contexto puede ayudar a los fabricantes a valorar la ¿por qué? lo que hay detrás de los requisitos:
- La estrategia cibernética de la UE en constante evolución: La UE ha ido reforzando progresivamente su marco de ciberseguridad. La Directiva NIS original (aprobada en 2016) fue la primera normativa a escala de la UE sobre ciberseguridad para infraestructuras críticas, y la NIS2 constituye una importante actualización que refleja las lecciones aprendidas y la evolución del panorama de amenazas. Por su parte, la Ley de Ciberseguridad de la UE de 2019 otorgó mayores competencias a la ENISA y estableció sistemas de certificación voluntarios para determinados productos. La Ley de Resiliencia Cibernética va un paso más allá al hacer obligatoria la seguridad de los productos, integrando de hecho la ciberseguridad en los requisitos del mercado único en materia de seguridad de los productos. Esto refleja lo que hizo la UE en materia de privacidad con el RGPD: establecer un listón muy alto y un régimen de aplicación que obliga a las organizaciones de todo el mundo a mejorar sus prácticas si quieren operar en Europa.
- Ampliación a nuevos sectores: Antes de la NIS2, es posible que muchas empresas manufactureras no estuvieran legalmente obligadas a cumplir normas cibernéticas específicas (a menos que pertenecieran a sectores como el químico o el de los dispositivos sanitarios, que contaban con su propia normativa). Ahora, la NIS2 incluye explícitamente a gran parte del sector manufacturero e industrial en su ámbito de aplicación como infraestructura “importante”. Esto refleja la realidad de que la industria manufacturera forma parte de la cadena de suministro crítica: si una gran planta de automoción o de semiconductores sufre un ataque informático y detiene la producción, puede tener repercusiones a nivel nacional e incluso mundial. El bufete de abogados Shoosmiths señala que los incidentes cibernéticos en la industria manufacturera básica (como los de los sectores metalúrgico y de semiconductores) han tenido repercusiones de gran alcance, lo que refuerza la razón por la que los reguladores consideran que la industria manufacturera es vital y debe protegerse. En resumen, el marco normativo se está adaptando a las interdependencias de la industria moderna.
- Enfoque en el ciclo de vida y la resiliencia: Tanto la CRA como la NIS2 hacen hincapié en seguridad a lo largo del ciclo de vida y la mejora continua, en lugar de un cumplimiento puntual. El requisito de la CRA relativo al soporte técnico continuo de los productos y a la gestión de vulnerabilidades tiene por objeto abordar el problema de que los productos se vuelvan inseguros con el tiempo si no se les aplican los parches correspondientes. Las obligaciones de gestión continua de riesgos y de presentación de informes de la NIS2 obligan a las organizaciones a evaluar y actualizar continuamente su seguridad a medida que evolucionan las amenazas. Este enfoque dinámico se basa en marcos como el del NIST y la norma ISO 27001, que utilizan el concepto de mejora continua (Planificar-Hacer-Verificar-Actuar) para la gestión de la seguridad. Además, se ajusta a las tendencias globales emergentes; por ejemplo, el Gobierno de EE. UU. ha estado presionando a los proveedores de software para que faciliten listas de materiales de seguridad (SBOM) y garanticen la gestión de vulnerabilidades tras la comercialización, lo cual se ajusta plenamente al espíritu de la CRA.
- Integración con otras leyes y normas: El cumplimiento de la CRA y la NIS2 suele ir de la mano del cumplimiento de otras obligaciones legales. Por ejemplo, el RGPD (el Reglamento de Protección de Datos de la UE) exige una seguridad adecuada de los datos personales; las medidas de la NIS2 (como el control de acceso o el cifrado) contribuirán a ello cuando los datos personales formen parte de los procesos de fabricación. Si fabrica productos sanitarios o sistemas de automoción, existen directrices de ciberseguridad específicas para cada sector que la CRA no sustituye, sino que complementa, garantizando un nivel básico de seguridad en cualquier componente digital de dichos dispositivos. Los fabricantes deben prepararse para un régimen más armonizado: el La CRA aplicará las normas europeas armonizadas (elaboradas por el CEN/CENELEC) para definir los aspectos técnicos específicos. Esto significa que normas como las de la serie IEC 62443 o la ISO 21434 (sobre ciberseguridad en el sector de la automoción) podrían convertirse en referentes oficiales del “estado del arte”. Las empresas que ya cumplan dichas normas se encontrarán en una posición ventajosa en materia de cumplimiento.
- Mayor responsabilidad: Las nuevas directivas también elevan el listón en materia de responsabilidad. En particular, la NIS2 incluye disposiciones para exigir responsabilidades a la alta dirección en caso de incumplimiento (incluidas posibles inhabilitaciones temporales para ocupar cargos directivos en casos graves). Esto se hace eco del enfoque adoptado en la normativa financiera y demuestra que la ciberseguridad es ahora una responsabilidad a nivel del consejo de administración. Cabe esperar que los reguladores examinen minuciosamente no solo los controles técnicos, sino también si las empresas cuentan con una gobernanza adecuada; por ejemplo, ¿elaboran informes sobre riesgos cibernéticos dirigidos al consejo de administración? ¿Destinan recursos suficientes a la seguridad? Los fabricantes tendrán que documentar minuciosamente sus esfuerzos (de hecho, la documentación es un tema recurrente: la CRA exige una amplia documentación sobre la seguridad de los productos, y es probable que la NIS2 exija pruebas de evaluaciones de riesgos, políticas, formación, etc., durante las auditorías).
Conclusión: Convertir el cumplimiento normativo en una oportunidad
Familiarizarse con la Ley de Ciberresiliencia de la UE y la Directiva NIS2 puede parecer complicado, pero, en última instancia, todo se reduce a aplicar prácticas sólidas de ciberseguridad que beneficiarán a los fabricantes a largo plazo. Al proteger los productos que fabrica y los sistemas que gestiona, no solo cumple con los requisitos legales, sino que también protege a su empresa de costosas interrupciones, incidentes de seguridad y daños a su reputación.
Los fabricantes que utilicen software industrial deberían ponerse en contacto ya con sus proveedores de tecnología y socios para asegurarse de que todos estén en sintonía en lo que respecta a estas nuevas obligaciones. Si utiliza los sistemas de Rockwell Automation, por ejemplo, póngase en contacto con ellos para analizar cómo están mejorando la seguridad de los productos para cumplir con la CRA (de modo que, para 2027, sus equipos ya cumplan con los requisitos) y cómo pueden ayudarle en sus esfuerzos por cumplir con la NIS2 mediante servicios de seguridad de la tecnología operativa (OT) mejorados. Del mismo modo, comunícate con todos los proveedores clave en materia de ciberseguridad: el cumplimiento normativo es un camino que hay que recorrer juntos.
Aunque los textos normativos pueden resultar áridos, la esencia de la CRA y la NIS2 es práctica: Crea productos seguros, garantiza la seguridad de tus operaciones, conoce tus riesgos y mantente preparado para reaccionar. Considera los proyectos de cumplimiento normativo como una oportunidad para modernizar los sistemas heredados, invertir en la formación del personal y diferenciar a tu empresa. Las empresas que demuestren una sólida ciberresiliencia no solo evitarán multas, sino que se ganarán la confianza de clientes y socios, cada vez más preocupados por la seguridad.
En resumen, para cumplir con la CRA y la NIS2, los fabricantes deben integrar la ciberseguridad en cada fase – desde el diseño de productos y la selección de la cadena de suministro hasta las operaciones diarias y la respuesta ante incidentes. Con el enfoque adecuado, el cumplimiento de estos requisitos de la UE puede ir de la mano del fomento de la innovación y la fiabilidad en el sector manufacturero. Al actuar ahora y considerar la ciberresiliencia como un objetivo empresarial fundamental, los fabricantes pueden convertir lo que podrían parecer cargas normativas en una ventaja competitiva en nuestra era digital y conectada.
El cumplimiento normativo no es solo un trámite burocrático, sino un catalizador para una mayor seguridad y un éxito duradero en un panorama industrial en constante evolución.
Referencias:
- Rockwell Automation – “Novedades de NIS2” (Resumen de la Directiva NIS2 y requisitos para las entidades esenciales e importantes)rockwellautomation.com.
- Hyperproof – Comprender la relación entre la NIS2 y la Ley de Ciberresiliencia de la UE (Áreas clave de NIS2 frente a CRA, calendario y aspectos relacionados con el cumplimiento)hyperproof.io.
- Ciberseguridad industrial – Lo que la Ley de Resiliencia Cibernética exige a los fabricantes (Explicación del ámbito de aplicación de la CRA, el marcado CE en materia de ciberseguridad y los requisitos de documentación)industrialcyber.co.
- TXOne Networks – La Ley de Resiliencia Cibernética: una guía para los fabricantes (Resumen de las obligaciones en virtud de la CRA: documentación técnica con SBOM, soporte técnico durante 5 años, notificación de incidencias en un plazo de 24 horas)txone.com.
- Shoosmiths LLP – NIS2: Lo que deben saber los fabricantes y distribuidores (Perspectiva jurídica sobre el ámbito de aplicación de la NIS2 en el sector manufacturero, la notificación de incidentes en un plazo de 24 horas y los requisitos de seguridad de los productos de las CRA)shoosmiths.com.
- Blog de Rockwell Automation – Cumple con la normativa NIS2 utilizando los marcos ya existentes (Consejos sobre el uso de marcos normativos como la norma ISO 27001 o la norma IEC 62443 para cumplir con la Directiva NIS2, y relación con el futuro cumplimiento de la CRA)rockwellautomation.com.
- Comisión Europea – Dando forma al futuro digital de Europa: la Ley de Ciberresiliencia (Comunicado de la UE en el que se hace hincapié en el concepto de «seguridad desde el diseño» y en la seguridad a lo largo del ciclo de vida de los productos)hyperproof.io.
- Hyperproof – La seguridad de la cadena de suministro en el marco de la NIS2 y la CRA (Ambas normativas exigen reforzar la seguridad de los proveedores y compartir información para gestionar los riesgos cibernéticos de la cadena de suministro)hyperproof.io.
